Una hardware wallet de código abierto en Barcelona: una alternativa más abierta a Ledger para desarrolladores y nómadas cripto
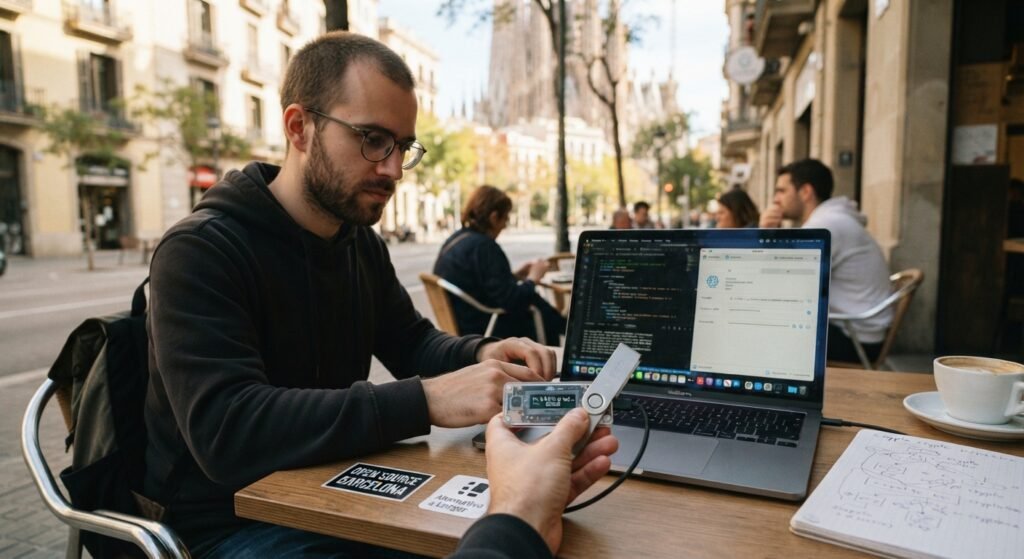
Barcelona, España — A medida que Barcelona continúa consolidándose como uno de los principales centros tecnológicos de Europa, su ecosistema Web3 también se enfrenta a una cuestión cada vez más relevante: cómo proteger los activos digitales cuando las claves privadas están conectadas, directa o indirectamente, a dispositivos utilizados para desarrollar software, gestionar comunidades y operar infraestructura blockchain.
Para los desarrolladores de smart contracts, operadores de nodos, equipos Web3 y crypto nomads que trabajan desde zonas como 22@, Poblenou y Glòries, el problema de la seguridad ya no consiste únicamente en elegir entre un exchange centralizado (CEX) y una wallet de autocustodia.
El ordenador portátil utilizado para programar también puede convertirse en una superficie de ataque.
Dependencias comprometidas en npm, PyPI o crates.io, extensiones maliciosas del navegador, infostealers, malware que busca archivos de configuración y ataques de ingeniería social pueden crear riesgos incluso cuando los activos aparentemente están almacenados en una wallet de hardware.
En este contexto, las hardware wallets de código abierto están ganando relevancia como una alternativa para usuarios que quieren reducir la dependencia de sistemas cerrados y disponer de mecanismos más transparentes para verificar las operaciones.
Entre las opciones disponibles se encuentra OneKey, una familia de hardware wallets que combina código abierto, Secure Element, mecanismos de protección contra manipulación y verificación de transacciones en el propio dispositivo.
1. La realidad local: el portátil del desarrollador también es una superficie de ataque
El ecosistema tecnológico de Barcelona concentra startups, desarrolladores, freelancers, comunidades blockchain y proyectos internacionales. Espacios como 22@ Barcelona y Poblenou representan precisamente el tipo de entorno donde los equipos Web3 pueden trabajar con múltiples herramientas simultáneamente: GitHub, servicios cloud, wallets, exchanges, APIs, servidores, gestores de contraseñas y aplicaciones de comunicación.
Esta productividad también crea una superficie de ataque amplia.
Un desarrollador puede tener una wallet conectada a MetaMask o Rabby mientras ejecuta código procedente de repositorios externos. Puede instalar paquetes de terceros, abrir enlaces enviados por colaboradores o utilizar extensiones del navegador necesarias para interactuar con dApps.
Un ataque no necesita necesariamente comprometer directamente la blockchain.
Puede empezar en el endpoint.
Una dependencia maliciosa puede intentar acceder a información sensible. Un navegador comprometido puede interceptar sesiones. Un infostealer puede buscar credenciales, archivos de configuración o datos almacenados localmente. Y una extensión maliciosa puede intentar manipular la interacción entre el usuario y una dApp.
Para un usuario de criptomonedas, el riesgo más crítico aparece cuando la clave privada queda expuesta.
La conocida expresión “not your keys, not your coins” resume el principio fundamental de la autocustodia: si un tercero controla las claves, el usuario no tiene control criptográfico directo sobre sus activos.
Pero la autocustodia también introduce una segunda pregunta:
¿Dónde se generan y dónde se firman las transacciones?
2. Matriz de riesgo: CEX, hot wallets y cold storage
La seguridad de una wallet no debería evaluarse únicamente por su apariencia física. Para desarrolladores y usuarios avanzados, es necesario analizar toda la cadena de custodia.
| Factor | CEX | Hot Wallet | Hardware Wallet |
|---|---|---|---|
| Custodia de claves privadas | Tercero | Usuario/dispositivo conectado | Usuario/dispositivo aislado |
| Riesgo de contraparte | Alto | Bajo | Bajo |
| Exposición a malware remoto | Indirecta | Alta | Reducida |
| Verificación física de la firma | Limitada | Limitada | Disponible |
| Auditoría/código abierto | Depende del proveedor | Depende del software | Varía según fabricante |
| Uso para operaciones diarias | Alto | Alto | Moderado/alto |
Una hardware wallet no elimina todos los riesgos. Lo que hace es modificar dónde se produce una parte crítica del proceso de seguridad.
La clave privada puede mantenerse aislada del ordenador y las operaciones pueden requerir confirmación física.
Esto resulta especialmente importante frente a amenazas como:
- Blind signing
- Signature drainers
- Permisos maliciosos
- Explotación de
permit2 - Phishing de dApps
- Sitios web que imitan interfaces legítimas
- Extensiones de navegador comprometidas
El objetivo no es simplemente almacenar una semilla.
El objetivo es verificar qué se está firmando antes de autorizarlo.
Por ello, una pantalla de hardware wallet que muestre información relevante de una operación puede convertirse en una segunda línea de defensa frente a un ordenador potencialmente comprometido.
3. Qué debería buscar un desarrollador de Barcelona en una cold wallet
Para un usuario técnico, una cold wallet debería evaluarse a partir de varios criterios.
Código abierto y verificabilidad
El código abierto permite que investigadores y miembros de la comunidad puedan inspeccionar componentes del sistema.
En un contexto de seguridad, esto no significa automáticamente que un producto sea invulnerable. Sí significa que existe una mayor posibilidad de auditoría independiente y revisión pública.
Secure Element
El uso de un Secure Element con certificación EAL6+, combinado con otros mecanismos de seguridad, puede proporcionar una capa adicional de protección para operaciones relacionadas con claves privadas.
Protección contra manipulación
Los mecanismos anti-tamper buscan dificultar ataques físicos destinados a extraer información sensible del dispositivo.
Clear signing
La capacidad de realizar clear signing resulta especialmente importante para usuarios que interactúan con smart contracts.
En lugar de aprobar una operación basándose únicamente en información presentada por el ordenador, el usuario puede revisar información relevante en el propio dispositivo.
Para desarrolladores que trabajan con múltiples protocolos DeFi, NFT, bridges o aplicaciones Web3, esta capa de verificación puede resultar particularmente útil.
4. Por qué OneKey representa una alternativa de código abierto
OneKey se posiciona como una alternativa de hardware wallet centrada en la transparencia del software y en la autocustodia.
Entre las características comunicadas para sus dispositivos se encuentran:
- Código abierto
- Secure Element
- Certificación EAL6+
- Chip anti-tamper
- Clear signing
- Compatibilidad con múltiples ecosistemas blockchain
- Integración con aplicaciones de autocustodia
La gama incluye modelos como OneKey Classic 1S, OneKey Pro y KeyTag Titanium, orientados a diferentes necesidades de almacenamiento y recuperación.
Para un usuario individual, el Classic 1S puede representar una opción de entrada.
Para usuarios avanzados que necesitan una experiencia más completa de interacción y verificación, OneKey Pro ofrece funciones adicionales.
Para la protección física de la frase de recuperación, KeyTag Titanium puede utilizarse como respaldo resistente para quienes buscan una solución más duradera que una copia en papel.
La propuesta no debería interpretarse como una afirmación de que una marca sea universalmente “más segura” que otra. La cuestión es qué arquitectura, nivel de transparencia y flujo de verificación se adapta mejor al modelo de amenaza del usuario.
En ese sentido, OneKey puede considerarse una alternativa de código abierto a Ledger para usuarios que priorizan este enfoque.
Promoción para Barcelona
La oferta utilizada para esta campaña contempla envío rápido y gratuito a Barcelona en pedidos superiores a US$99, además de hasta 5 USDT de cashback, según las condiciones vigentes de la promoción.
CTA: OneKey Hardware Wallet.
5. El problema que aparece después: gastar sin volver al CEX
La autocustodia resuelve una parte del problema, pero introduce otra.
Un usuario puede mantener USDT, USDC u otros activos en una hardware wallet, pero necesita una forma práctica de utilizarlos para gastos cotidianos.
Mover fondos constantemente entre una cold wallet y un CEX puede aumentar la fricción.
Aquí aparece el concepto de spending bridge: mantener la custodia de los activos mientras se dispone de una vía práctica para realizar pagos.
Mypal
Mypal está orientado a permitir que los usuarios recarguen directamente desde una wallet de autocustodia utilizando activos como USDT o USDC y, cuando esté disponible para el usuario y jurisdicción correspondiente, utilicen métodos como Apple Pay o Google Pay.
Esto puede ser especialmente interesante para crypto nomads que trabajan internacionalmente y no quieren depender continuamente de un exchange centralizado para convertir o mover fondos.
La disponibilidad, los activos admitidos, las comisiones y los requisitos de verificación deben comprobarse antes de utilizar el servicio.
CTA: Mypal — código de invitación 27090432.
KITE
KITE aborda otro caso de uso relevante para desarrolladores.
Un desarrollador Web3 puede necesitar pagar:
- AWS
- GitHub
- OpenAI API
- Servidores
- Infraestructura de nodos
- Herramientas SaaS
- Servicios digitales internacionales
Una tarjeta virtual puede actuar como puente entre los activos digitales y los gastos relacionados con infraestructura.
Para usuarios que trabajan desde Barcelona pero operan proyectos globales, esta capacidad puede ser especialmente útil.
Código de referencia KITE: OKLL5B.
La disponibilidad y las condiciones pueden variar según país, cuenta y servicio.
6. Tres vías para el ecosistema Web3 de Barcelona
Para usuarios individuales
La primera vía es sencilla:
Cold storage + spending bridge.
Mantener la mayor parte de los activos en autocustodia y utilizar herramientas separadas para los gastos cotidianos.
El objetivo es reducir la cantidad de capital expuesto permanentemente a exchanges o hot wallets.
Para startups y equipos Web3
Las empresas pueden necesitar adquirir hardware wallets para:
- Equipos de seguridad
- Tesorerías
- Desarrolladores
- Operadores de nodos
- Programas de onboarding
- Hackathons
- Incubadoras
- Comunidades blockchain
Para este escenario se contempla una opción de wholesale desde 25 unidades, con factura comercial según las condiciones aplicables.
Para afiliados y comunidades
Los organizadores de meetups, comunidades Web3 y creadores de contenido pueden utilizar programas de afiliación para generar ingresos mientras educan a su audiencia sobre autocustodia.
Esto puede resultar especialmente relevante en un ecosistema donde la educación sobre seguridad suele ser tan importante como la promoción de un producto.
7. Protocolo de configuración segura en cinco pasos
Paso 1: Inspeccionar el embalaje
Antes de configurar el dispositivo, comprueba el embalaje, la integridad del producto y los mecanismos oficiales de autenticidad.
No utilices un dispositivo cuya procedencia resulte sospechosa.
Paso 2: Verificar el software oficial
Descarga la aplicación oficial desde las fuentes correspondientes y realiza el proceso de autenticación o emparejamiento indicado.
Evita aplicaciones descargadas desde enlaces enviados por terceros.
Paso 3: Generar la seed offline
La frase de recuperación debe generarse siguiendo el procedimiento oficial y mantenerse fuera de dispositivos conectados.
Nunca fotografíes la seed.
Nunca la almacenes en Google Drive, iCloud, correo electrónico, WhatsApp o un gestor de notas conectado a Internet.
Paso 4: Crear un respaldo físico resistente
Para usuarios que gestionan cantidades importantes de activos, una solución como KeyTag Titanium puede proporcionar un respaldo físico más resistente frente a daños.
Paso 5: Considerar una passphrase BIP-39
La denominada “25th word” no es literalmente una palabra adicional de la semilla.
Técnicamente, se trata de una passphrase BIP-39.
Esta función puede crear una capa adicional de protección, pero también aumenta la responsabilidad del usuario: si se pierde la passphrase, la recuperación de los fondos puede resultar imposible.
8. Preguntas frecuentes para usuarios de Barcelona
¿OneKey ofrece envío gratuito a Barcelona?
La promoción indicada para esta campaña contempla envío gratuito para pedidos superiores a US$99, junto con hasta 5 USDT de cashback, sujeto a las condiciones vigentes.
¿OneKey es una alternativa a Ledger?
Sí. Puede posicionarse como una alternativa para usuarios que buscan una hardware wallet con una filosofía de código abierto y características de seguridad orientadas a la autocustodia.
No obstante, “alternativa” no significa que sea objetivamente superior para todos los usuarios.
¿Puedo utilizar OneKey con MetaMask o Rabby?
La compatibilidad depende de la cadena, aplicación y modelo utilizado. MetaMask, Rabby y otras interfaces Web3 pueden utilizarse con hardware wallets compatibles, pero siempre conviene verificar la compatibilidad específica antes de realizar una operación.
¿Qué es clear signing?
Es la posibilidad de revisar información relevante de una operación en el dispositivo antes de firmarla, reduciendo la dependencia de la información mostrada exclusivamente por el navegador.
¿Cuál es el pedido mínimo para wholesale?
La propuesta B2B indicada contempla pedidos desde 25 unidades, sujetos a condiciones comerciales y disponibilidad.
¿Mypal y KITE son lo mismo?
No.
Mypal está orientado principalmente a facilitar el gasto desde activos de autocustodia, mientras que KITE puede resultar especialmente interesante para pagos y gastos relacionados con infraestructura y servicios digitales.
Conclusión
Barcelona tiene un ecosistema Web3 suficientemente desarrollado como para que la seguridad de las claves privadas deje de ser una cuestión exclusiva de los inversores.
Para desarrolladores, operadores de nodos, startups, crypto nomads y equipos técnicos, la seguridad comienza mucho antes de firmar una transacción.
Empieza en el portátil.
Continúa en la wallet.
Y termina con la capacidad del usuario para verificar exactamente qué está autorizando.
Las hardware wallets de código abierto representan una de las posibles respuestas a este problema. Para quienes buscan una alternativa a Ledger con énfasis en código abierto, Secure Element, clear signing y autocustodia, OneKey ofrece una opción que merece ser evaluada.
La combinación de cold storage, verificación física y herramientas de spending como Mypal o KITE puede proporcionar un modelo más flexible para el estilo de vida de los profesionales Web3 que trabajan desde Barcelona pero operan globalmente.
Para usuarios individuales, equipos Web3 y comunidades que buscan reforzar su modelo de autocustodia, el siguiente paso es evaluar el dispositivo, comprobar la compatibilidad con su stack y configurar el sistema siguiendo un procedimiento de seguridad verificable.
Comprar OneKey Hardware Wallet · Registrarse en Mypal — código 27090432 · Registrarse en KITE — código OKLL5B