Seguridad de treasury Web3 en Madrid
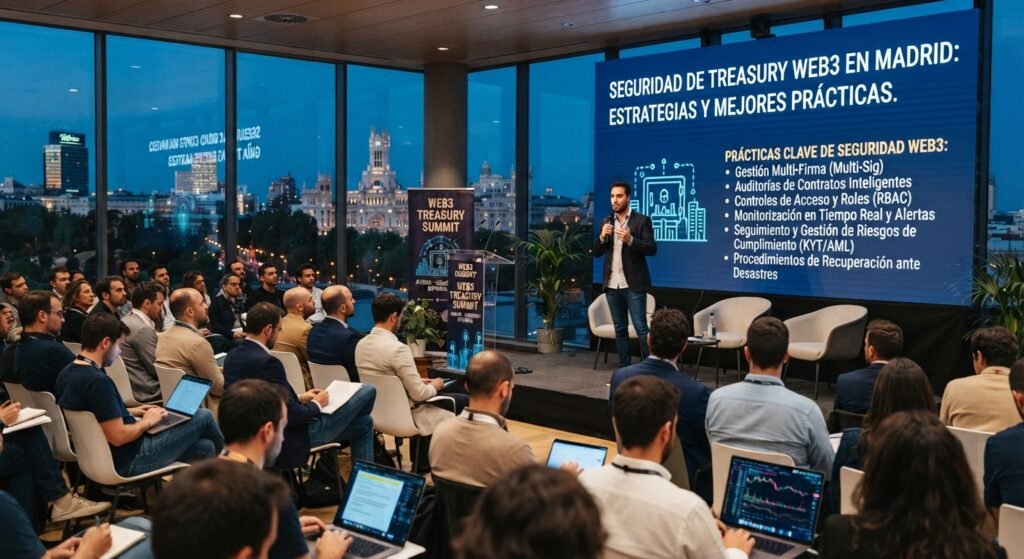
La treasury de una startup Web3 no debería depender de un solo portátil, wallet o exchange
Madrid concentra una combinación particularmente interesante para el ecosistema Web3 europeo.
En zonas como AZCA y Chamartín, donde confluyen actividad financiera y corporativa, y en distritos con fuerte presencia de startups, tecnología y espacios de trabajo como Salamanca, Chamberí y Centro, un equipo Web3 puede gestionar capital digital desde prácticamente cualquier lugar.
Un founder puede comenzar el día revisando una treasury multisig desde una oficina.
Después puede desplazarse a un coworking, conectarse a otra red, abrir GitHub, revisar un contrato inteligente, utilizar una wallet de navegador y aprobar una operación DeFi.
Todo parece normal.
El problema es que una startup puede tener una arquitectura blockchain sofisticada y, al mismo tiempo, mantener su activo más importante —la clave privada— expuesto a un único entorno operativo.
Ese es uno de los errores más importantes en la seguridad de treasury.
Una startup puede tener:
- smart contracts auditados;
- infraestructura cloud redundante;
- autenticación multifactor;
- políticas internas;
- multisig;
- monitorización on-chain;
y aun así sufrir una pérdida si una clave crítica termina expuesta.
La cuestión fundamental no es solamente dónde están los tokens.
Es:
¿Quién puede autorizar una transacción, desde qué dispositivo, mediante qué clave y bajo qué condiciones?
Para un Web3 founder o VC en Madrid, esa pregunta debería estar en el centro de cualquier política de treasury.
1. El problema real: la treasury tiene más superficies de ataque de las que parece
Cuando una empresa piensa en seguridad crypto, suele comenzar por el exchange.
Pero un modelo de amenaza serio debe mirar todo el recorrido del activo:
Exchange → Wallet → Developer Machine → Browser → dApp → Signature → Blockchain
Cada componente puede convertirse en un punto de fallo.
Por ejemplo:
- La empresa mantiene USDC en un exchange.
- Un empleado utiliza las credenciales desde un portátil.
- El portátil instala una dependencia comprometida.
- Un malware obtiene información sensible.
- El atacante accede a la cuenta.
- Los fondos son retirados.
En otro escenario:
- La treasury está en una hot wallet.
- El developer conecta la wallet a una dApp.
- La dApp solicita una firma.
- El usuario no interpreta correctamente el mensaje.
- Se concede una autorización maliciosa.
- El atacante utiliza posteriormente ese permiso para drenar activos.
Ninguno de estos escenarios exige romper la criptografía de Bitcoin o Ethereum.
El atacante explota el entorno alrededor de la criptografía.
2. CEX: liquidez útil, treasury problemática
Un exchange centralizado puede ser una herramienta perfectamente válida.
Las empresas lo utilizan para:
- comprar crypto;
- vender crypto;
- convertir fiat;
- gestionar liquidez;
- realizar operaciones;
- acceder a mercados.
El problema comienza cuando la empresa considera el exchange como una caja fuerte.
Custodia significa riesgo de contraparte
Cuando una startup mantiene activos bajo custodia de un tercero, existe un riesgo adicional que no existe de la misma forma en self-custody:
el riesgo de contraparte.
La empresa depende de:
- disponibilidad del servicio;
- políticas de retiro;
- controles de compliance;
- solvencia;
- infraestructura;
- seguridad de la cuenta;
- procedimientos internos del proveedor.
Incluso un proveedor legítimo puede tener procesos que provoquen retrasos, restricciones o revisiones.
Por ello, una startup debería separar conceptualmente:
Exchange = liquidity venue
de:
Treasury = long-term asset custody
No tienen necesariamente que ser la misma infraestructura.
3. Hot wallets: excelentes para operaciones, malas como caja fuerte principal
Una hot wallet ofrece algo que los equipos Web3 valoran mucho:
velocidad.
El usuario puede abrir el navegador, conectar la wallet y utilizar una dApp en segundos.
Para desarrollo y operaciones frecuentes, esto es extremadamente útil.
Pero esa comodidad tiene un precio.
La clave privada o material relacionado con ella se encuentra dentro de un entorno que interactúa continuamente con Internet.
Ese entorno incluye:
- navegador;
- sistema operativo;
- extensiones;
- aplicaciones;
- scripts;
- dependencias;
- conexiones de red.
Por eso una hot wallet debería considerarse una operational wallet, no necesariamente una treasury wallet.
4. El portátil del developer puede convertirse en el verdadero punto crítico
Para una startup Web3, el ordenador de un developer puede tener acceso a una cantidad extraordinaria de información sensible.
Puede contener:
- código fuente;
- credenciales;
- API keys;
- SSH keys;
- cloud credentials;
- GitHub tokens;
- wallets;
- sesiones de navegador;
- información de infraestructura;
- archivos de configuración.
Y existe una amenaza adicional: la cadena de suministro de software.
npm
Los proyectos JavaScript pueden utilizar numerosas dependencias directas e indirectas.
Un paquete comprometido puede introducir comportamiento malicioso en un entorno legítimo.
pip
El ecosistema Python presenta una problemática similar.
Una dependencia maliciosa o comprometida puede ejecutarse con los permisos disponibles para el proceso.
crates
Los proyectos basados en Rust también dependen de paquetes externos.
El hecho de utilizar un lenguaje considerado seguro no significa que todas sus dependencias sean automáticamente confiables.
La conclusión
El lenguaje de programación no es la frontera de seguridad.
La arquitectura completa lo es.
5. Browser extensions: el segundo problema invisible
Un founder puede utilizar MetaMask o Rabby y pensar:
“Mi wallet está protegida porque tengo contraseña.”
Pero una contraseña protege el acceso al software.
No elimina el riesgo de que el entorno operativo sea comprometido.
Un atacante podría intentar:
- robar credenciales;
- manipular páginas;
- alterar direcciones;
- inyectar código;
- sustituir información;
- capturar sesiones;
- engañar al usuario para firmar una operación.
Por eso la separación entre:
wallet software
y
signing device
es tan importante.
6. Infostealers: cuando el atacante no necesita atacar la blockchain
Los infostealers están diseñados para recopilar información del dispositivo comprometido.
Dependiendo del malware, pueden buscar:
- credenciales;
- cookies;
- sesiones;
- información del navegador;
- archivos;
- tokens;
- wallets;
- datos almacenados localmente.
El problema para un founder es evidente.
Si la clave crítica está disponible en el ordenador, el ordenador se convierte en parte del perímetro financiero.
Un hardware wallet cambia este modelo.
La private key permanece dentro del dispositivo y el ordenador solicita al dispositivo que firme.
El ordenador puede estar comprometido y seguir siendo peligroso.
Pero el atacante tiene una barrera adicional.
7. Threat Model: ¿qué debería proteger una startup Web3?
Una política de treasury debería comenzar por clasificar los activos.
| Tipo de activo | Ejemplo | Nivel de interacción | Custodia recomendada |
|---|---|---|---|
| Trading liquidity | USDC/USDT para operaciones | Alto | Exchange / operational wallet |
| DeFi operating funds | Capital para protocolos | Alto | Hot wallet limitada |
| Payroll reserve | Stablecoins destinadas a pagos | Medio | Wallet separada |
| Long-term treasury | BTC/ETH | Bajo | Cold storage |
| Investor reserve | Capital no utilizado | Muy bajo | Cold storage / multisig |
| Protocol treasury | Tokens del proyecto | Variable | Multisig + cold storage |
| Developer wallet | Testnet/mainnet testing | Alto | Wallet independiente |
| Spending wallet | Gastos cotidianos | Alto | Mypal/KITE u otra solución |
El principio es sencillo:
No todo el capital necesita el mismo nivel de accesibilidad.
Cuanto más frecuentemente se utiliza una wallet, mayor debería ser la atención sobre el riesgo operativo.
Cuanto más importante sea el activo, más debería reducirse su exposición a entornos conectados.
8. Blind signing: el riesgo que un founder no debería ignorar
Uno de los mayores riesgos para usuarios DeFi no consiste en que alguien robe la private key.
Consiste en conseguir que el usuario firme algo que no entiende.
Una dApp puede solicitar una firma relacionada con:
- transferencias;
- approvals;
- permisos;
- Permit2;
- contratos inteligentes;
- operaciones DeFi.
El usuario puede interpretar visualmente:
“Connect Wallet”
mientras que el flujo real puede terminar solicitando una autorización mucho más importante.
Esto es lo que hace relevante el concepto de clear signing.
El objetivo es permitir que la información de la operación pueda revisarse en un dispositivo dedicado antes de aprobarla.
La pantalla del hardware wallet funciona como una segunda línea de verificación.
No sustituye el análisis del smart contract.
No convierte una dApp maliciosa en una dApp segura.
Pero puede ayudar a evitar que el usuario dependa exclusivamente de lo que aparece en el ordenador.
9. ¿Qué debe buscar una startup en un hardware wallet?
Para un founder, no basta con preguntar:
“¿Tiene Secure Element?”
La evaluación debería ser más completa.
Open source
La transparencia del código es importante.
OneKey declara que su firmware y software son open source y que existen procesos de builds reproducibles.
Esto permite una mayor verificabilidad frente a sistemas completamente black-box.
Secure Element
OneKey incorpora Secure Elements con certificación EAL6+ en modelos como Classic 1S y Pro.
El Secure Element debe entenderse como una capa de protección del material criptográfico.
No es una garantía absoluta.
Anti-tamper design
La resistencia frente a manipulación física es especialmente relevante cuando un dispositivo puede contener una treasury de una empresa.
Clear signing
La capacidad de revisar una operación directamente en el dispositivo añade una barrera contra determinados ataques de interfaz y social engineering.
Backup
El hardware wallet no es el backup.
La recovery phrase debe mantenerse separada.
Y para una empresa, el procedimiento de recuperación debe estar documentado.
10. OneKey Classic 1S: una opción para separar treasury y operaciones
El OneKey Classic 1S puede funcionar como punto de entrada para una startup que quiere sacar parte de su treasury de un entorno conectado.
Su propuesta combina:
- Secure Element;
- pantalla para verificación;
- almacenamiento offline de claves;
- compatibilidad con múltiples redes;
- integración con wallets;
- enfoque open source.
Una startup puede asignarlo a una función concreta:
Long-term treasury wallet.
La clave es no utilizar el mismo dispositivo para todo.
Por ejemplo:
Device A → Treasury
Device B → Operations
Browser wallet → Daily DeFi
Esta segmentación reduce el blast radius de un incidente.
11. OneKey Pro: cuando la experiencia de signing importa
Para usuarios que realizan operaciones frecuentes, una pantalla más amplia puede mejorar la experiencia de revisión.
El OneKey Pro está orientado a usuarios que buscan una experiencia más avanzada y cuenta con pantalla táctil.
Para un founder o treasury manager que revisa operaciones con frecuencia, la usabilidad es una cuestión de seguridad.
¿Por qué?
Porque un sistema difícil de revisar genera más errores.
Y en crypto, un error firmado puede ser irreversible.
La UX de seguridad, por tanto, no debería considerarse un detalle cosmético.
12. OneKey KeyTag Titanium: proteger el recovery layer
Existe una paradoja:
Una startup puede tener una hardware wallet extremadamente segura y perder todo porque alguien destruyó o extravió el backup.
Por eso la estrategia debe tener dos componentes:
Device security
y
Recovery security.
OneKey KeyTag Titanium está diseñado para conservar físicamente la recovery phrase en titanio.
Para una treasury empresarial, el objetivo debería ser que el backup:
- no esté online;
- no sea fotografiado;
- no esté almacenado en cloud;
- no dependa de un único empleado;
- esté protegido físicamente.
La distribución exacta del backup debe diseñarse de acuerdo con el modelo de gobernanza de la organización.
13. El segundo problema: ¿cómo gastar crypto sin volver a centralizar todo?
Aquí aparece un dilema habitual.
La empresa mueve los activos importantes a cold storage.
Perfecto.
Pero después necesita pagar:
- software;
- infraestructura;
- viajes;
- proveedores;
- servicios cloud;
- herramientas de desarrollo.
¿La solución?
Enviar continuamente fondos al exchange.
Esto puede reintroducir dependencia de una plataforma centralizada.
Por eso resulta útil separar:
Treasury
de
Spending.
14. Mypal: una capa de spending para self-custody
Mypal está orientado a usuarios que quieren utilizar determinados activos crypto para pagos sin depender necesariamente del flujo:
wallet → CEX → fiat → tarjeta.
Entre las funcionalidades indicadas se encuentran:
- top-up desde self-custody wallet con USDT/USDC;
- Apple Pay;
- Google Pay;
- pagos en comercios;
- uso internacional.
Para un founder que vive entre Madrid y otros hubs europeos, esta capacidad puede ser útil para determinados gastos.
Pero debe existir una regla:
Nunca utilizar la wallet de treasury como wallet de spending.
La wallet que interactúa con una tarjeta debería contener únicamente el capital necesario para las operaciones correspondientes.
Puedes acceder a Mypal mediante el Invite Code 27090432.
15. KITE: spending para la infraestructura del developer
KITE presenta un caso de uso diferente.
Un equipo Web3 puede tener gastos recurrentes relacionados con:
- AWS;
- GitHub;
- OpenAI API;
- servidores;
- herramientas SaaS;
- infraestructura de nodos;
- software;
- servicios internacionales.
Una tarjeta virtual puede funcionar como capa específica para estos gastos.
Esto permite implementar una arquitectura:
Cold Treasury → Operational Allocation → Spending Card
en lugar de:
Cold Treasury → Exchange → Everything
Para equipos técnicos, esta separación puede facilitar además la contabilidad y el control presupuestario.
KITE puede utilizarse mediante el Referral Code OKLL5B.
16. La arquitectura recomendada para una startup Web3 de Madrid
Una estructura básica podría ser:
                    COMPANY TREASURY
                           │
                    Governance Layer
                           │
                    ┌──────┴──────┐
                    │             │
                 Multisig      Cold Storage
                    │             │
              Operations       OneKey
                    │
          ┌─────────┴─────────┐
          │                   │
     Operational Wallet    Spending
          │                   │
       DeFi/dApps       Mypal / KITE
La arquitectura exacta debe adaptarse al tamaño de la organización.
Una startup pre-seed puede necesitar una estructura relativamente sencilla.
Una empresa con millones de euros en activos digitales necesita controles considerablemente más sofisticados.
Pero el principio es universal:
Separar las claves según función y nivel de riesgo.
17. ¿Dónde encaja un multisig?
Para una empresa, depender de una única seed phrase puede crear un nuevo single point of failure.
Supongamos que tres founders tienen responsabilidades distintas.
Una estructura multisig puede permitir que una transacción requiera varias aprobaciones.
Por ejemplo:
2-of-3
significa que dos de tres firmantes deben aprobar.
Esto puede proteger frente a:
- pérdida de un dispositivo;
- compromiso de una cuenta;
- salida de un empleado;
- error humano;
- robo de una única clave.
Sin embargo, multisig no reemplaza cold storage.
Ambos resuelven problemas diferentes.
Multisig = governance
Cold storage = key isolation
Una treasury madura puede utilizar ambos.
18. Tres modelos de implementación para Madrid
Modelo A — Founder / Angel
Adecuado para:
- founders individuales;
- angels;
- freelancers Web3;
- crypto investors.
Arquitectura:
Exchange → Liquidity
Hot Wallet → DeFi
OneKey → Savings/Treasury
Mypal/KITE → Spending
El objetivo es reducir la exposición sin crear una infraestructura excesivamente compleja.
Modelo B — Startup Web3
Adecuado para:
- startups;
- protocol teams;
- SaaS Web3;
- node operators.
Arquitectura:
Exchange → Operating liquidity
Hot Wallet → Limited DeFi
Multisig → Governance
OneKey → Key isolation
Mypal/KITE → Spending
Aquí comienza a ser importante documentar procesos.
Modelo C — VC / Treasury institucional
Para organizaciones con cantidades importantes, el modelo debería incluir:
- segregación de funciones;
- múltiples firmantes;
- políticas de aprobación;
- hardware wallets;
- backup geográficamente separado;
- procedimientos de recuperación;
- controles de acceso;
- monitoring;
- documentación fiscal y contable.
En este nivel, comprar un dispositivo no es suficiente.
Hay que diseñar un treasury operating model.
19. Protocolo de onboarding seguro en 5 pasos
Paso 1 — Inspeccionar el dispositivo
Antes de utilizarlo:
- comprueba el packaging;
- verifica la procedencia;
- evita dispositivos previamente inicializados;
- utiliza los mecanismos oficiales de autenticación.
No utilices un dispositivo si tienes dudas sobre su integridad.
Paso 2 — Instalar software oficial
Descarga únicamente desde canales oficiales.
No utilices:
- links de Telegram;
- Google Drive de terceros;
- archivos enviados por “soporte”;
- software pirateado;
- instaladores desconocidos.
Un hardware wallet auténtico combinado con software malicioso sigue siendo un problema.
Paso 3 — Generar la recovery phrase
La seed debe generarse durante la inicialización.
Nunca:
- la escribas en un ordenador;
- la fotografíes;
- la envíes por correo;
- la almacenes en cloud;
- la introduzcas en una página web.
La regla más importante:
Nadie legítimo debería pedirte tu recovery phrase.
Paso 4 — Crear el backup
Utiliza un backup físico apropiado.
Para una treasury relevante, una solución metálica como KeyTag puede reducir el riesgo de destrucción física del backup.
El backup debe almacenarse de forma independiente del dispositivo.
Paso 5 — Crear una política de signing
Antes de transferir grandes cantidades, define:
- quién puede firmar;
- qué cantidades requieren segunda aprobación;
- qué wallet se utiliza para cada función;
- cómo se verifica una dirección;
- cómo se gestionan emergencias;
- dónde se encuentran los backups.
La seguridad más importante de una startup no es una contraseña.
Es un procedimiento que funcione incluso cuando una persona concreta no está disponible.
20. Wholesale: cuando una empresa necesita equipar a todo un equipo
Una organización puede necesitar múltiples dispositivos para:
- treasury managers;
- developers;
- security teams;
- auditors;
- hackathons;
- accelerator programs;
- community events;
- corporate gifts;
- Web3 training.
Para estos casos, existe una opción de wholesale desde 25 unidades.
El enfoque B2B recomendado es solicitar una cotización comercial antes de comprar.
El pedido puede estructurarse por:
25 unidades
50 unidades
100+ unidades
según necesidades y disponibilidad.
Para una empresa, es especialmente importante solicitar:
- factura comercial;
- desglose de modelos;
- condiciones de entrega;
- documentación de pedido;
- soporte correspondiente.
El objetivo no es simplemente comprar hardware barato.
Es estandarizar una capa de seguridad dentro de una organización.
21. Checklist de seguridad para founders
Antes de considerar una treasury “segura”, responde sí o no:
- ¿La treasury está separada del capital de trading?
- ¿Las claves principales están fuera del portátil?
- ¿Existe una hardware wallet?
- ¿La recovery phrase está offline?
- ¿Existe un backup físico?
- ¿Existe un procedimiento de recuperación?
- ¿Se utiliza multisig cuando el riesgo lo justifica?
- ¿Se revisan las firmas antes de aprobarlas?
- ¿Existe una wallet separada para DeFi?
- ¿La spending wallet tiene límites?
- ¿Los empleados tienen permisos mínimos?
- ¿Se revisan los dispositivos de los firmantes?
- ¿Existe un plan para el caso de que un founder pierda su dispositivo?
- ¿Existe un procedimiento para retirar el acceso de un empleado que abandona la empresa?
Si varias respuestas son “no”, probablemente existe una superficie de riesgo que merece atención.
22. FAQ: preguntas frecuentes para Web3 Founders en Madrid
¿Es mejor mantener toda la crypto en un CEX?
No necesariamente.
Un CEX puede ser útil para liquidez, trading y conversión, pero mantener toda una treasury bajo custodia de un único proveedor introduce riesgo de contraparte y dependencia operativa.
La decisión debe basarse en la función de cada fondo.
¿Una hardware wallet elimina el riesgo de hackeo?
No.
Reduce determinados vectores de ataque, especialmente aquellos relacionados con la exposición directa de las claves privadas al ordenador.
Pero siguen existiendo riesgos como:
- phishing;
- social engineering;
- pérdida de seed;
- errores de firma;
- dApps maliciosas;
- compromiso físico;
- errores de gobernanza.
Hardware security es una capa, no una garantía absoluta.
¿OneKey funciona con MetaMask y Rabby?
OneKey ofrece integración con wallets de navegador y múltiples redes, incluyendo compatibilidad con MetaMask y Rabby en los escenarios soportados.
Antes de una operación importante, comprueba la compatibilidad específica de la red y aplicación que vas a utilizar.
¿Puedo utilizar OneKey para DeFi?
Sí, cuando la red, wallet y dApp sean compatibles.
Pero una buena arquitectura consiste en separar la wallet utilizada diariamente para DeFi de la wallet que contiene la mayor parte de la treasury.
¿Puedo gastar USDT/USDC sin enviarlos primero a un CEX?
Existen soluciones de spending vinculadas a crypto/self-custody, como Mypal, que permiten determinados flujos de top-up y pago.
KITE ofrece otro enfoque centrado en pagos y determinados gastos digitales.
Las condiciones, disponibilidad geográfica, requisitos de identidad, límites y comisiones deben comprobarse directamente con cada proveedor.
23. OneKey + Mypal + KITE: tres capas, no un único producto
La forma correcta de entender estas herramientas no es como sustitutos entre sí.
Cada una puede ocupar una posición diferente:
| Solución | Función principal | Usuario ideal |
|---|---|---|
| OneKey Classic 1S | Cold storage | Founder / investor |
| OneKey Pro | Advanced signing | Founder / treasury manager |
| KeyTag Titanium | Physical backup | Treasury |
| Mypal | Everyday crypto spending | Founder / crypto nomad |
| KITE | Digital/operational spending | Developer / startup |
| Multisig | Governance | Startup / protocol / VC |
| CEX | Liquidity | Trading / conversion |
| Hot Wallet | Operations | DeFi / dApps |
Esto crea una arquitectura mucho más lógica:
Custody ≠ Governance ≠ Operations ≠ Spending.
Conclusión: la seguridad de treasury es una arquitectura, no un dispositivo
Para un Web3 founder en Madrid, proteger una treasury no consiste en encontrar “la wallet perfecta”.
Consiste en diseñar un sistema donde el fallo de un componente no destruya todo el patrimonio.
Un exchange puede fallar.
Una cuenta puede ser bloqueada.
Un portátil puede infectarse.
Una dependencia puede ser comprometida.
Una extensión puede ser maliciosa.
Una dApp puede solicitar una firma peligrosa.
Un empleado puede cometer un error.
Un dispositivo puede perderse.
Un backup puede destruirse.
La solución profesional es asumir que estos escenarios pueden ocurrir y diseñar alrededor de ellos.
La arquitectura recomendada puede resumirse así:
CEX → liquidez
Hot Wallet → operaciones
Multisig → gobernanza
OneKey → treasury y aislamiento de claves
KeyTag → recuperación física
Mypal/KITE → spending
Para una startup pequeña, algunas capas pueden combinarse.
Para una empresa con una treasury significativa, la separación debería ser mucho más estricta.
Y para equipos que necesitan desplegar esta infraestructura a escala, un programa B2B/wholesale desde 25 unidades puede convertirse en una forma de estandarizar el hardware de seguridad entre founders, developers, treasury managers y participantes de programas Web3.
La filosofía fundamental permanece:
Not your keys, not your coins.
Pero para una empresa Web3 moderna, hay una segunda regla todavía más importante:
Not every key should have the same power.
La verdadera madurez en self-custody no consiste únicamente en poseer las claves.
Consiste en controlar quién puede utilizarlas, dónde se almacenan, qué pueden autorizar y qué ocurre cuando algo sale mal.
Recursos y enlaces
🔐 OneKey — Cold Storage
Promoción indicada:
- Fast & Free Delivery en pedidos superiores a US$99
- Hasta 5 USDT de cashback
- Modelos: Classic 1S, Pro y KeyTag Titanium
Enlace de compra:
https://onekey.so/r/bali
💳 Mypal — Self-Custody Spending
Funciones indicadas:
- top-up mediante USDT/USDC;
- Apple Pay;
- Google Pay;
- pagos internacionales.
Invite Code: 27090432
Enlace:
https://h5.mypal.pro/pm/vhcn?code=27090432
💻 KITE — Developer & Borderless Spending
Casos de uso:
- AWS;
- GitHub;
- OpenAI API;
- SaaS;
- servidores;
- infraestructura digital.
Referral Code: OKLL5B
🏢 B2B / Wholesale
Para 25+ unidades, puede plantearse una adquisición wholesale para:
- Web3 startups;
- VC portfolios;
- equipos de auditoría;
- hackathons;
- incubadoras;
- comunidades;
- treasury teams;
- programas corporativos.
Solicita una cotización comercial y factura antes de realizar un pedido empresarial.