MiCA y Self-Custody en Valencia: Por Qué la Seguridad Crypto Debe Ir Más Allá del Exchange
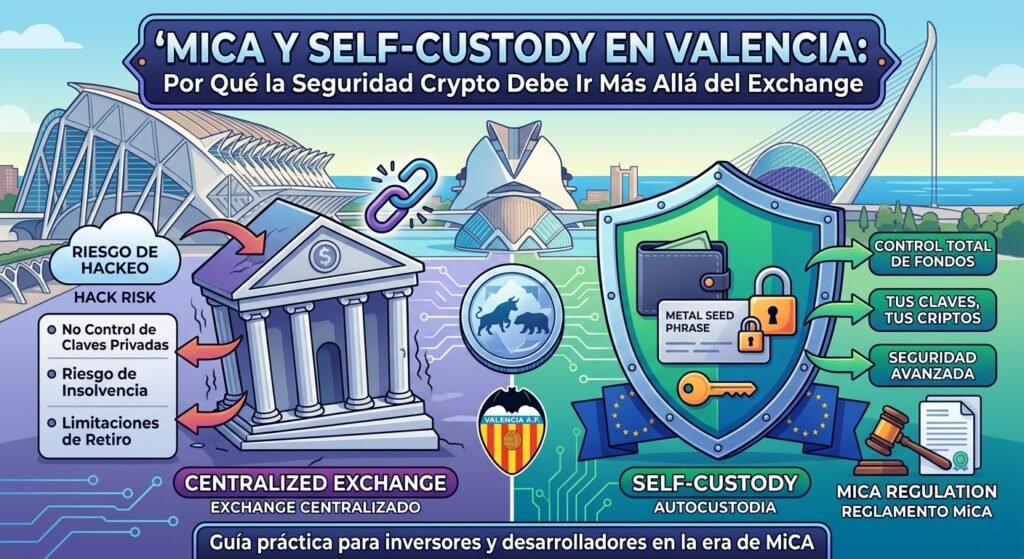
1. Valencia está construyendo un ecosistema tecnológico. La seguridad de sus activos digitales necesita evolucionar al mismo ritmo
Valencia ya no puede analizarse únicamente como una ciudad mediterránea con una creciente comunidad tecnológica. En 2026, su infraestructura de innovación está adquiriendo una dimensión mucho más definida.
El 46 Valencia Tech Hub, aprobado definitivamente por el Consell el 27 de febrero de 2026, se extiende por aproximadamente 600.000 metros cuadrados e integra La Marina, el entorno de Juan Verdeguer —con espacios como Las Naves y La Harinera— y activos estratégicos en Nazaret. El objetivo es concentrar empresas, talento, conocimiento e inversión dentro de un mismo ecosistema tecnológico.
Para desarrolladores blockchain, fundadores Web3, profesionales DeFi y usuarios que gestionan activos digitales, este contexto plantea una cuestión que va más allá de la regulación:
¿Dónde deberían estar las claves que controlan esos activos?
La pregunta es importante porque la regulación y la seguridad operativa solucionan problemas diferentes.
MiCA puede establecer obligaciones para los proveedores de servicios de criptoactivos. Puede exigir políticas de custodia, sistemas de seguridad, segregación de activos y procedimientos para proteger los derechos de los clientes.
Pero MiCA no puede proteger una seed phrase escrita en un papel que alguien fotografía.
Tampoco puede impedir que un desarrollador conecte su wallet a un contrato malicioso.
Y tampoco puede evitar que una clave privada almacenada en un hot wallet sea expuesta después de que un ordenador haya sido comprometido.
Por eso, para el usuario crypto avanzado de Valencia, el debate en 2026 ya no debería ser simplemente:
“¿Qué exchange es más seguro?”
La pregunta más importante es:
“¿Qué arquitectura de custodia minimiza mi superficie de ataque?”
2. MiCA mejora la infraestructura regulada, pero no elimina el riesgo operativo
Uno de los errores más comunes al interpretar MiCA consiste en pensar que la regulación transforma automáticamente una plataforma centralizada en un entorno sin riesgo.
No funciona así.
El Reglamento sobre Mercados de Criptoactivos establece obligaciones específicas para los proveedores de servicios de criptoactivos. En materia de custodia, por ejemplo, el artículo 75 contempla acuerdos con clientes, políticas de custodia, sistemas de seguridad, registros de posiciones, procedimientos para devolver los criptoactivos y segregación de los activos de clientes frente a los propios activos del proveedor.
Esto es importante.
Pero también define claramente los límites del modelo.
Un exchange regulado continúa siendo un tercero.
El usuario no controla directamente las claves privadas correspondientes a los activos mantenidos bajo custodia.
Por tanto, existen dos capas de seguridad diferentes:
Seguridad institucional
Depende de:
- regulación;
- controles internos;
- infraestructura tecnológica;
- gestión de claves;
- procedimientos de recuperación;
- controles de acceso;
- segregación de activos;
- gestión de incidentes;
- auditorías y supervisión.
Seguridad soberana
Depende del propio usuario:
- generación de la seed;
- almacenamiento de la seed;
- protección del dispositivo;
- gestión del PIN;
- selección de dApps;
- revisión de transacciones;
- protección contra phishing;
- control de permisos;
- estrategia de backup;
- recuperación ante pérdida física.
La segunda capa es la que suele quedar fuera de las conversaciones sobre MiCA.
Y precisamente ahí comienza el argumento a favor de la self-custody.
3. El problema no es solamente el exchange: es el punto único de fallo
Un desarrollador Web3 puede utilizar un exchange para comprar USDT, ETH, BTC u otros activos.
Después puede transferirlos a un hot wallet instalado en el ordenador.
A primera vista, parece una arquitectura razonable:
Exchange → Wallet → dApp
Sin embargo, cada componente introduce diferentes riesgos.
| Arquitectura | Principal punto de riesgo |
|---|---|
| Exchange custodial | Tercero + cuenta + infraestructura |
| Hot wallet en laptop | Sistema operativo + navegador + extensiones |
| Hardware wallet | Dispositivo + seed + comportamiento del usuario |
| Cold storage bien configurado | Seed + recuperación + proceso operativo |
El hot wallet resulta especialmente interesante para desarrolladores porque el ordenador utilizado para programar también suele ser el mismo entorno donde se interactúa con:
- GitHub;
- npm;
- Docker;
- terminales;
- APIs;
- servidores;
- wallets;
- Discord;
- Telegram;
- navegadores;
- extensiones;
- documentación técnica;
- dApps.
Esto crea una concentración de riesgos.
Una máquina comprometida no necesita necesariamente robar físicamente el dispositivo.
Puede intentar:
- interceptar información;
- modificar direcciones;
- capturar credenciales;
- inyectar contenido;
- engañar al usuario para firmar;
- manipular una interfaz Web3;
- aprovechar permisos previamente concedidos.
Por eso, el concepto fundamental no es simplemente “tener una wallet fría”.
Es crear una separación entre:
el entorno donde se ejecuta el código
y
el entorno donde se autoriza el movimiento de los activos.
4. Self-custody no significa desconectarse de todo
Existe otra confusión habitual.
Algunos usuarios interpretan cold storage como:
“Guardar las criptomonedas y no volver a utilizarlas.”
Ese no es necesariamente el objetivo.
La arquitectura moderna de self-custody busca separar el proceso de interacción del proceso de autorización.
Por ejemplo:
Laptop / móvil
↓
Construye o recibe la transacción
↓
Hardware wallet
↓
Revisa los datos
↓
Autoriza la firma
↓
Devuelve la firma
↓
Blockchain
Esta arquitectura modifica radicalmente el modelo de confianza.
La aplicación puede estar conectada a Internet.
El navegador puede estar conectado a Internet.
La dApp puede estar conectada a Internet.
Pero la clave privada no necesita estar expuesta a ese entorno.
Esto no convierte la operación en infalible.
Un usuario todavía puede aprobar una transacción maliciosa.
Por eso la siguiente capa crítica es Clear Signing.
5. Clear Signing: el verdadero campo de batalla está antes de pulsar “Confirmar”
En una operación Web3, el momento crítico no es únicamente cuando una clave privada existe.
Es cuando el usuario decide firmar.
Un atacante puede intentar aprovechar una interfaz confusa para conseguir que el usuario autorice algo diferente de lo que cree estar autorizando.
Ejemplos potenciales incluyen:
- transferencias hacia direcciones manipuladas;
- approvals excesivos;
- permisos de contratos;
- interacciones con contratos maliciosos;
- firmas de mensajes;
- transacciones DeFi complejas;
- intentos de drainer.
Una hardware wallet debe proporcionar una capa de verificación independiente.
Aquí entra Clear Signing.
La idea es sencilla:
No confíes únicamente en lo que muestra el navegador.
El usuario debería poder revisar información relevante de la operación directamente en el dispositivo antes de confirmar.
OneKey incorpora Clear Signing en productos como OneKey Classic 1S y OneKey Pro, permitiendo visualizar información de la transacción de forma legible antes de firmarla.
Esto no significa que el dispositivo pueda determinar automáticamente si una inversión es buena.
Tampoco significa que una hardware wallet haga imposible una estafa.
Significa algo mucho más concreto:
reduce la dependencia de la interfaz potencialmente comprometida que está delante del usuario.
Para un desarrollador, esta distinción es fundamental.
6. Qué debería buscar un usuario de Valencia en una hardware wallet
Comprar cualquier hardware wallet no constituye por sí mismo una estrategia de seguridad.
Un análisis serio debería considerar al menos seis variables.
6.1 Aislamiento de la clave privada
La arquitectura debe minimizar la exposición de la clave privada a sistemas conectados.
El objetivo es que malware en el ordenador no pueda simplemente extraer la clave como podría ocurrir con determinados hot wallets.
6.2 Secure Element
El componente de hardware encargado de proteger material criptográfico debe contar con mecanismos de resistencia frente a ataques físicos y side-channel.
OneKey Classic 1S utiliza un Secure Element con certificación EAL6+, mientras que OneKey Pro incorpora cuatro Secure Elements EAL6+.
EAL6+ pertenece al marco Common Criteria y representa un nivel de alta garantía. No significa “imposible de hackear”, pero sí constituye una propiedad de seguridad relevante que debe evaluarse junto con el resto de la arquitectura.
6.3 Código verificable
El usuario técnico debería poder evaluar cuánto de la pila de software puede inspeccionarse y reproducirse.
OneKey indica que su firmware y aplicaciones son open source y reproducibles en GitHub, además de contar con auditorías independientes de seguridad.
Esto es especialmente relevante para usuarios técnicos porque permite pasar de:
“Confío en el fabricante.”
a:
“Existe una parte significativa de la implementación que puedo inspeccionar y verificar.”
6.4 Clear Signing
Una pantalla pequeña que simplemente muestra “Approve” no es suficiente para operaciones complejas.
La capacidad de revisar los datos de la transacción antes de firmar debe formar parte de la arquitectura.
6.5 Proceso de recuperación
La hardware wallet puede sobrevivir.
El usuario puede perderla.
Por eso la verdadera raíz de seguridad sigue siendo el backup.
Una seed phrase debe almacenarse de manera que:
- no sea fotografiada;
- no esté en una nube;
- no esté en un documento del ordenador;
- no sea enviada por correo;
- no sea compartida con soporte;
- no se introduzca en páginas web;
- permanezca protegida frente a fuego, humedad y deterioro físico.
Para holdings de largo plazo, una backup metálica puede aportar una capa adicional de resiliencia.
6.6 Procedencia del dispositivo
La seguridad comienza antes de encender la wallet.
El dispositivo debe adquirirse mediante canales oficiales o autorizados y debe comprobarse su integridad y autenticidad.
La cadena de suministro forma parte de la superficie de ataque.
7. OneKey como arquitectura de self-custody para perfiles técnicos
Dentro de esta categoría, OneKey presenta una propuesta especialmente interesante para usuarios que necesitan combinar almacenamiento seguro con interacción frecuente con Web3.
OneKey Classic 1S
Pensado para usuarios que buscan una entrada más accesible a la self-custody.
Sus características incluyen:
- Secure Element EAL6+;
- Clear Signing;
- soporte para múltiples redes;
- conectividad USB-C y Bluetooth;
- compatibilidad con numerosos activos;
- firmware y aplicaciones reproducibles;
- protección mediante PIN;
- funciones orientadas a verificar el dispositivo antes de utilizarlo.
Es una opción lógica para quien quiere trasladar una parte importante de sus activos desde hot wallets hacia almacenamiento hardware sin complicar demasiado su flujo de trabajo.
OneKey Pro
Está orientado a usuarios que necesitan una arquitectura más avanzada.
Incluye:
- cuatro Secure Elements EAL6+;
- Clear Signing;
- Air-Gap Signing;
- pantalla táctil;
- fingerprint;
- Bluetooth;
- USB-C;
- detección de amenazas;
- firmware y aplicaciones open source y reproducibles.
Para un desarrollador Web3 que firma operaciones frecuentemente, la capacidad de inspeccionar las transacciones directamente en el dispositivo puede ser especialmente relevante.
OneKey KeyTag
La tercera pieza no debería ser considerada simplemente un accesorio.
El backup de recuperación es una parte fundamental de la arquitectura de self-custody.
OneKey ofrece KeyTag en aleación de titanio de grado aeronáutico para almacenar físicamente información de recuperación de forma más resistente que un soporte convencional de papel.
La lógica es sencilla:
hardware wallet protege la operación.
backup físico protege la recuperación.
Ambos componentes cumplen funciones diferentes.
8. La arquitectura correcta para un desarrollador Web3 en Valencia
Un desarrollador que trabaja en La Marina, Juan Verdeguer, Las Naves, Nazaret o cualquiera de los nuevos espacios tecnológicos de Valencia puede plantearse una arquitectura basada en compartimentación.
Nivel 1 — Wallet operativa
Utilizada para:
- pequeñas cantidades;
- testing;
- dApps experimentales;
- operaciones frecuentes;
- pagos Web3 de bajo riesgo.
Nivel 2 — Hardware wallet
Utilizada para:
- treasury personal;
- holdings;
- activos de mayor valor;
- operaciones DeFi importantes;
- administración de activos de largo plazo.
Nivel 3 — Backup
Separado físicamente del dispositivo.
Nunca debería guardarse junto a la hardware wallet.
Nivel 4 — Cuenta de emergencia
Una segunda estructura de recuperación puede utilizarse para contingencias, siempre que el usuario comprenda perfectamente cómo funciona la derivación de wallets y las consecuencias de perder una passphrase adicional.
Aquí conviene hacer una precisión técnica:
Una BIP39 passphrase no es simplemente una “palabra número 25”.
Es una entrada adicional que deriva un wallet diferente a partir de la misma seed.
Si el usuario pierde esa passphrase, puede perder el acceso al wallet derivado aunque conserve correctamente la seed.
Por ello, una estrategia avanzada debe documentarse y probarse antes de almacenar grandes cantidades.
9. ¿Se puede gastar crypto sin devolver constantemente los fondos al CEX?
La self-custody presenta un problema práctico.
Guardar los activos es relativamente sencillo.
Utilizarlos en la economía cotidiana puede ser más complejo.
El usuario puede necesitar pagar:
- software;
- servicios cloud;
- suscripciones;
- infraestructura;
- herramientas de desarrollo;
- viajes;
- gastos internacionales.
La solución no debería consistir necesariamente en mantener todos los fondos permanentemente en un exchange.
Aquí aparece una segunda categoría de infraestructura: los spending bridges.
Por ejemplo, Mypal plantea una propuesta en la que el usuario puede realizar recargas desde una wallet self-custody utilizando USDT o USDC y utilizar métodos de pago compatibles como Apple Pay o Google Pay, según disponibilidad y condiciones del proveedor.
KITE, por otro lado, está orientado a un modelo de gasto internacional con tarjeta virtual y puede resultar especialmente relevante para perfiles que necesitan cubrir gastos relacionados con infraestructura digital.
El principio arquitectónico sería:
Cold storage
↓
Spending wallet / payment layer
↓
Gasto cotidiano
En lugar de:
Cold storage → Exchange → Gasto
Esto puede reducir la cantidad de activos que necesitan permanecer bajo custodia de un exchange.
Naturalmente, la disponibilidad de activos, KYC, límites, comisiones, jurisdicción y funcionalidades concretas deben comprobarse directamente con cada proveedor antes de transferir fondos.
10. MiCA y self-custody no son enemigos
La conversación sobre regulación crypto suele plantearse como si existiera una elección:
Regulación o descentralización.
En realidad, cumplen funciones diferentes.
MiCA aborda principalmente la actividad de determinados proveedores y servicios dentro del mercado europeo.
Self-custody aborda quién controla las claves.
Una estrategia madura puede utilizar ambas capas.
Por ejemplo:
Exchange/CASP regulado
Para:
- entrada y salida de fiat;
- liquidez;
- conversión;
- determinadas operaciones comerciales.
Hardware wallet
Para:
- almacenamiento;
- control de claves;
- treasury;
- activos de largo plazo.
Hot wallet
Para:
- interacción con dApps;
- experimentación;
- operaciones de bajo valor.
Payment bridge
Para:
- gasto cotidiano;
- suscripciones;
- pagos internacionales.
No es necesario convertir todo el patrimonio crypto en cold storage.
La cuestión es asignar cada activo a la arquitectura adecuada según su función.
11. Cinco pasos para construir una arquitectura de self-custody desde Valencia
Paso 1 — Clasifica tus activos
Divide tus fondos en:
- trading;
- operaciones;
- DeFi;
- ahorro;
- treasury;
- gasto.
No todos necesitan el mismo nivel de seguridad.
Paso 2 — Reduce la exposición del hot wallet
Mantén en el hot wallet únicamente lo necesario para operar.
El resto puede permanecer en cold storage.
Paso 3 — Instala la hardware wallet desde cero
Compra mediante un canal fiable.
Comprueba el embalaje.
Verifica el dispositivo.
Genera la recuperación siguiendo el procedimiento oficial.
Nunca utilices una seed proporcionada por otra persona.
Paso 4 — Haz una transacción de prueba
Antes de mover una cantidad significativa:
- recibe una pequeña cantidad;
- comprueba la dirección;
- realiza una transferencia pequeña;
- verifica el resultado on-chain;
- prueba el procedimiento de recuperación cuando corresponda.
La seguridad que nunca se ha probado es solamente una hipótesis.
Paso 5 — Establece un protocolo de firma
Antes de aprobar una transacción:
¿Qué contrato estoy utilizando?
¿Qué función estoy llamando?
¿Qué activo estoy autorizando?
¿Qué cantidad estoy moviendo?
¿Qué permisos estoy concediendo?
¿La dirección de destino coincide?
¿La información del dispositivo coincide con lo que esperaba?
Si una respuesta no está clara, no firmes.
12. Qué cambia específicamente para Valencia
La importancia de este debate aumenta a medida que el ecosistema tecnológico local crece.
El 46 Valencia Tech Hub no es simplemente una dirección comercial. Su planteamiento integra empresas, startups, universidades, institutos tecnológicos, hubs de innovación y espacios como The Terminal Hub, Las Naves y La Harinera.
En un ecosistema de este tipo, los activos digitales pueden formar parte de múltiples actividades:
- startups Web3;
- desarrollo de protocolos;
- inversión;
- treasury corporativo;
- pagos internacionales;
- infraestructura blockchain;
- investigación;
- DeFi;
- tokenización;
- servicios digitales.
Eso introduce un nuevo requisito empresarial:
la seguridad de las claves debe convertirse en un proceso operativo, no en una decisión de compra.
Una empresa puede tener un hardware wallet excelente y continuar teniendo una seguridad deficiente si:
- una única persona conoce toda la información de recuperación;
- el backup está en una sola ubicación;
- varios empleados comparten credenciales;
- el treasury utiliza un único wallet;
- no existen límites de autorización;
- no existe procedimiento de emergencia;
- no se registran las operaciones;
- las dApps no se verifican;
- se firma desde equipos comprometidos.
La hardware wallet es una pieza.
La arquitectura completa es el sistema.
13. Self-custody para usuarios; gobernanza de claves para empresas
Para un usuario individual, la self-custody puede comenzar con una hardware wallet y un backup físico.
Para una startup, DAO o empresa Web3, el problema es mucho más complejo.
El treasury corporativo debería considerar:
- separación de funciones;
- múltiples firmantes;
- límites;
- wallets dedicados;
- políticas de aprobación;
- procedimientos de emergencia;
- backups redundantes;
- registro de transacciones;
- control de dispositivos;
- revisión periódica de permisos.
El objetivo es evitar el clásico single point of failure.
Si una sola persona puede mover todo el treasury, el sistema sigue siendo frágil aunque utilice hardware wallets.
La seguridad institucional empieza cuando la organización puede responder a una pregunta:
“¿Qué ocurre si la persona que controla las claves deja mañana la empresa?”
Si la respuesta es “perdemos el acceso”, el problema no es la blockchain.
Es la gobernanza.
14. Para compradores, comunidades y B2B: tres formas de abordar la self-custody
Para usuarios finales
La propuesta es sencilla:
menos exposición, mejores procesos.
Un usuario puede comenzar con:
- hardware wallet;
- backup físico;
- hot wallet de bajo valor;
- protocolo de verificación de transacciones.
Para empresas y B2B
La prioridad cambia.
Ya no se trata únicamente de comprar dispositivos.
Se necesita implementar:
- políticas de custodia;
- distribución de dispositivos;
- procedimientos de onboarding;
- gestión de backups;
- segregación de funciones;
- formación de empleados;
- recuperación ante incidentes.
Para comunidades Web3
Los educadores y comunidades pueden convertir la seguridad en una competencia básica.
Un onboarding responsable debería enseñar primero:
cómo no perder las claves
antes de enseñar:
cómo comprar el token de moda.
La cultura de seguridad es una infraestructura tan importante como el software.
15. Oferta y acceso: convertir la self-custody en una arquitectura práctica
Para usuarios que quieran explorar OneKey, la campaña asociada contempla modelos como OneKey Classic 1S, OneKey Pro y KeyTag Titanium.
El Classic 1S representa una entrada relativamente sencilla a hardware-based self-custody.
El Pro está orientado a usuarios que requieren una arquitectura más avanzada, especialmente por sus capacidades de Clear Signing, Secure Elements y Air-Gap Signing.
El KeyTag puede complementar la estrategia de recuperación física.
Para pedidos superiores a US$99, la oferta proporcionada para esta campaña contempla Fast & Free Delivery a Valencia, junto con hasta 5 USDT de cashback, sujeto a las condiciones vigentes de la promoción.
La recomendación técnica, sin embargo, sigue siendo la misma independientemente de la promoción:
primero diseñar la arquitectura; después comprar el hardware.
16. FAQ: MiCA, self-custody y seguridad crypto en Valencia
¿MiCA prohíbe la self-custody?
No debe interpretarse así. MiCA regula determinados servicios y proveedores de criptoactivos. La self-custody, por su propia naturaleza, consiste en que el usuario controla las claves y no delega la custodia a un proveedor.
¿Un exchange regulado por MiCA es inseguro?
No. La regulación introduce obligaciones importantes de protección y custodia. Pero “regulado” y “sin riesgo” no son sinónimos.
¿Una hardware wallet puede ser hackeada?
Cualquier sistema puede tener vulnerabilidades. El objetivo de una hardware wallet es reducir determinadas clases de exposición, especialmente la extracción de claves privadas desde entornos conectados.
¿Clear Signing evita los drainers?
No necesariamente. Reduce el riesgo de firmar operaciones que no comprendes al proporcionar información de la transacción antes de confirmar. El usuario continúa siendo responsable de evaluar lo que está autorizando.
¿Es suficiente guardar la seed en Google Drive?
No. Una seed phrase debe tratarse como una credencial crítica. Digitalizarla aumenta innecesariamente la superficie de exposición.
¿Qué es mejor: OneKey Classic 1S o OneKey Pro?
Depende del perfil.
Para almacenamiento y operaciones normales, el Classic 1S puede ser suficiente.
Para usuarios técnicos que valoran una experiencia más avanzada de verificación, Air-Gap Signing y múltiples Secure Elements, el Pro ofrece una arquitectura más sofisticada.
¿Necesito una hardware wallet si tengo poco crypto?
No necesariamente. Pero incluso con cantidades pequeñas puede ser útil aprender correctamente los procesos de self-custody antes de manejar cantidades mayores.
¿Puedo utilizar una hardware wallet con MetaMask o Rabby?
OneKey indica compatibilidad con wallets de navegador y WalletConnect, incluyendo MetaMask, OKX, Rabby y Sparrow en determinados flujos y plataformas.
¿Qué ocurre si pierdo la hardware wallet?
La pérdida física del dispositivo no debería significar automáticamente la pérdida de los fondos si la recuperación se ha configurado correctamente y la seed permanece protegida.
¿Qué pasa si pierdo la seed?
Ese es uno de los escenarios más graves de self-custody. Sin una recuperación válida, recuperar los activos puede ser imposible.
17. Conclusión: la verdadera seguridad Web3 no empieza en el exchange
Valencia está construyendo una infraestructura tecnológica cada vez más conectada con innovación, startups, inversión y desarrollo digital.
La creación del 46 Valencia Tech Hub refuerza esa dirección.
Pero cuanto más sofisticado se vuelve el ecosistema, más sofisticada debe ser también su seguridad.
MiCA aporta una capa regulatoria necesaria.
Los CASP deben cumplir obligaciones relacionadas con custodia, seguridad y protección de los activos de sus clientes.
Pero la regulación no sustituye la responsabilidad individual sobre las claves.
Para el usuario Web3, el modelo más robusto no consiste necesariamente en elegir entre exchange y self-custody.
Consiste en diseñar una arquitectura donde cada componente tenga una función específica:
CEX/CASP para liquidez y entrada-salida.
Hot wallet para interacción limitada.
Hardware wallet para activos de mayor valor.
Backup físico para recuperación.
Payment bridge para gasto cotidiano.
Gobernanza para treasury corporativo.
Y, por encima de todo:
verificar antes de firmar.
La self-custody no es simplemente “tener tus propias claves”.
Es construir un sistema en el que esas claves puedan seguir bajo tu control incluso cuando el navegador falle, el portátil sea comprometido, una plataforma tenga problemas o una dApp intente engañarte.
Para una comunidad crypto que está creciendo alrededor de Valencia, esa diferencia puede determinar si la seguridad es una promesa comercial o una propiedad real de la infraestructura.