Málaga acelera su ecosistema tecnológico mientras crece la demanda de seguridad para activos digitales
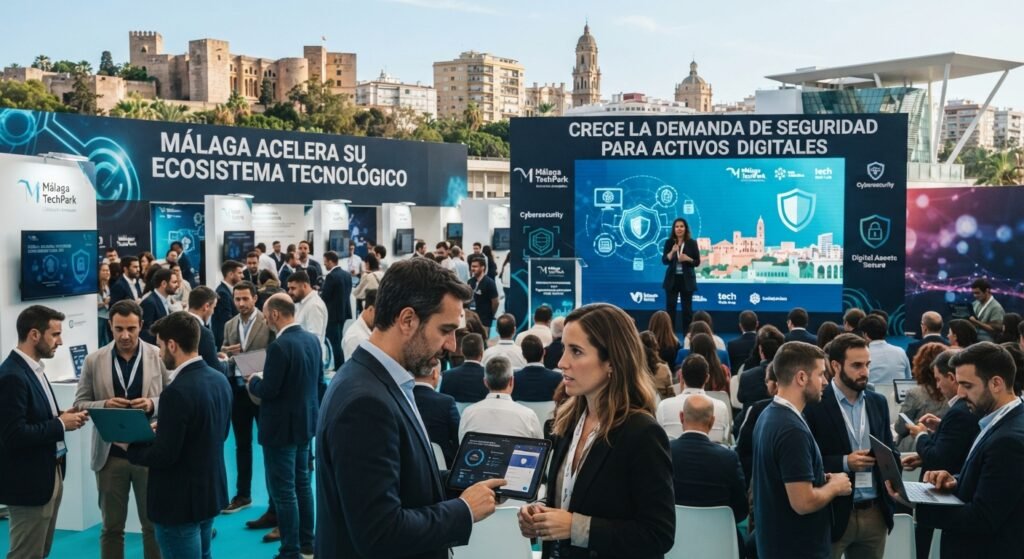
La expansión de la actividad tecnológica y Web3 en Málaga está llevando a desarrolladores, inversores y nómadas digitales a replantear cómo protegen sus claves privadas, interactúan con dApps y utilizan stablecoins en su vida cotidiana.
MÁLAGA, España — 6 de octubre de 2026 — El crecimiento del ecosistema tecnológico de Málaga está creando una nueva necesidad para los profesionales que trabajan con blockchain, activos digitales y aplicaciones descentralizadas: separar la actividad diaria de desarrollo y Web3 de la custodia de los activos de largo plazo.
Para desarrolladores que trabajan desde Málaga TechPark, profesionales digitales en Soho Málaga, startups del entorno de Málaga Valley y crypto nomads que utilizan Málaga como base, el problema ya no consiste únicamente en elegir entre un exchange centralizado y una wallet.
La cuestión más importante es determinar dónde se mantiene la autoridad para firmar una transacción y cómo se verifica antes de autorizarla.
A medida que los usuarios interactúan con más protocolos DeFi, bridges, smart contracts y servicios Web3, el portátil utilizado para trabajar puede convertirse simultáneamente en entorno de desarrollo, navegador financiero y dispositivo de firma. Esta concentración de funciones aumenta la superficie de ataque y hace que la separación entre hot wallet y cold storage sea cada vez más relevante.
En este contexto, las hardware wallets como OneKey ofrecen una arquitectura orientada a mantener las claves privadas fuera del entorno informático cotidiano, mientras que soluciones de spending como Mypal y KITE buscan facilitar el uso de activos digitales sin convertir necesariamente un exchange centralizado en el paso obligatorio para cada pago.
El portátil del desarrollador se está convirtiendo en una superficie de ataque financiera
La seguridad de los activos digitales comienza mucho antes de una transacción blockchain.
Para un desarrollador Web3, un ordenador puede contener simultáneamente repositorios de código, credenciales cloud, API keys, extensiones de navegador, aplicaciones de comunicación, herramientas de desarrollo y wallets.
Cada una de esas capas puede convertirse en un vector de ataque.
Las dependencias de software representan uno de los riesgos más conocidos. Los ecosistemas npm, pip y Cargo permiten a los desarrolladores incorporar miles de paquetes de terceros a sus proyectos, pero una dependencia comprometida puede introducir código malicioso en un entorno que inicialmente parecía confiable.
El navegador añade otra superficie.
Una extensión maliciosa o comprometida puede alterar el entorno desde el que un usuario interactúa con una dApp. Y los infostealers pueden intentar obtener credenciales, cookies, configuraciones locales y otros datos sensibles almacenados en el dispositivo.
Para los usuarios crypto, existe una consecuencia particularmente importante:
el hecho de que una wallet sea non-custodial no significa que el dispositivo desde el que se utiliza sea seguro.
Una hot wallet instalada en un portátil proporciona control directo de las claves, pero continúa dependiendo de la seguridad del sistema operativo y del entorno en el que se ejecuta.
Por eso, la arquitectura de cold storage introduce una separación crítica.
La clave privada se mantiene en un dispositivo específicamente diseñado para operaciones de firma, en lugar de depender exclusivamente del ordenador utilizado para navegar, programar y ejecutar aplicaciones de terceros.
De la custodia al proceso de firma: el nuevo punto crítico de Web3
La discusión sobre seguridad crypto suele centrarse en una pregunta:
«¿Dónde están mis claves?»
Pero existe otra pregunta igual de importante:
«¿Qué estoy firmando?»
Los ataques de Web3 no siempre requieren que un atacante robe directamente una seed phrase.
En algunos casos, el usuario termina autorizando una operación maliciosa porque no comprende completamente la solicitud presentada por una dApp.
Los ejemplos incluyen permisos de tokens, firmas EIP-712, interacciones con contratos inteligentes y determinados flujos relacionados con Permit2.
Este escenario se conoce habitualmente como blind signing.
El usuario puede ver una solicitud aparentemente normal en el navegador, pero la información presentada puede no ofrecer suficiente contexto para comprender qué autorización está concediendo.
La consecuencia puede ser significativa: una firma aparentemente rutinaria puede otorgar permisos que posteriormente permiten mover determinados activos.
Aquí es donde cobra importancia el clear signing.
En lugar de depender exclusivamente de la interfaz del navegador, una hardware wallet compatible puede mostrar información de la operación directamente en el dispositivo antes de que el usuario confirme.
El modelo de seguridad cambia de:
dApp → navegador → firma
a:
dApp → solicitud → hardware wallet → verificación independiente → firma
La hardware wallet tampoco convierte una operación maliciosa en segura automáticamente.
La responsabilidad de verificar continúa siendo del usuario.
Pero introduce una barrera adicional entre el entorno que genera la solicitud y el dispositivo que posee la autoridad criptográfica para firmarla.
OneKey apuesta por una arquitectura basada en verificación y separación
Para usuarios técnicos, una hardware wallet debe evaluarse más allá del número de redes compatibles.
La arquitectura interna, la transparencia del software y los mecanismos de protección de las claves son factores fundamentales.
OneKey incorpora Secure Element con certificación EAL6+, junto con una arquitectura orientada a proteger las operaciones sensibles.
La compañía también presenta componentes de su ecosistema de software y firmware como open source y reproducibles, proporcionando a usuarios técnicos y desarrolladores mayores posibilidades de inspección y verificación.
Otro elemento relevante es el clear signing, que busca proporcionar al usuario información más comprensible sobre la operación antes de firmarla.
En el caso de OneKey Pro, los flujos de comunicación mediante códigos QR permiten utilizar un modelo de firma air-gapped para determinados escenarios.
Esto resulta especialmente relevante para usuarios que quieren separar el ordenador que prepara una transacción del dispositivo que mantiene la capacidad de firmarla.
Tres niveles de hardware para diferentes perfiles de usuarios
La estrategia de self-custody no es idéntica para todos los usuarios.
OneKey Classic 1S: para el holder y el inversor a largo plazo
El OneKey Classic 1S está orientado a usuarios que quieren trasladar activos de largo plazo desde un entorno de hot wallet o exchange hacia una hardware wallet dedicada.
Su propuesta incluye Secure Element EAL6+, clear signing y soporte para múltiples redes.
Para un inversor de Málaga que mantiene una cartera durante meses o años, separar los activos de largo plazo de las wallets utilizadas diariamente puede reducir la exposición operacional.
OneKey Pro: para usuarios Web3 más activos
El OneKey Pro está dirigido a usuarios que necesitan una experiencia de firma más avanzada.
Su pantalla táctil, autenticación biométrica, clear signing y soporte de comunicación mediante QR lo convierten en una opción orientada a usuarios que interactúan frecuentemente con dApps y protocolos blockchain.
Para desarrolladores, traders y usuarios DeFi, la posibilidad de revisar la operación en un dispositivo dedicado añade una capa adicional al proceso de autorización.
OneKey KeyTag Titanium: proteger la recuperación
La seguridad de una hardware wallet no termina en el dispositivo.
La recovery phrase sigue siendo el elemento fundamental para recuperar los activos.
El OneKey KeyTag Titanium está diseñado para almacenar físicamente una recovery phrase utilizando una placa de titanio, ofreciendo una alternativa más resistente que un backup convencional en papel.
La lógica es sencilla:
hardware wallet protegida + backup físico protegido = estrategia de recuperación más robusta.
Málaga necesita una nueva conversación sobre self-custody
El crecimiento tecnológico de Málaga no solo atrae empresas.
También atrae profesionales que trabajan internacionalmente.
Un desarrollador puede vivir en Málaga y trabajar para una empresa de Estados Unidos. Un freelancer puede recibir stablecoins de clientes internacionales. Un fundador puede administrar una treasury digital desde España. Un crypto nomad puede desplazarse entre diferentes países mientras mantiene sus activos on-chain.
En todos estos casos aparece el mismo problema:
¿Cómo mantener los activos seguros sin perder completamente la utilidad del dinero digital?
Una solución consiste en separar almacenamiento y spending.
La mayor parte del patrimonio puede mantenerse en cold storage, mientras que una cantidad limitada se mantiene en una wallet operativa para actividades Web3.
Pero todavía queda una pregunta:
¿Cómo gastar stablecoins sin tener que devolver constantemente los fondos a un exchange?
Mypal y KITE buscan resolver el problema del spending
El cold storage es excelente para conservar activos.
No está diseñado para pagar el café, una suscripción SaaS o una factura de infraestructura cloud.
Aquí aparecen las llamadas self-custody spending solutions.
Mypal
Mypal está orientado a usuarios que quieren utilizar activos como USDT y USDC desde un entorno de self-custody para realizar gastos.
La propuesta incluye integración con Apple Pay y Google Pay, permitiendo conectar la experiencia de activos digitales con determinados métodos de pago utilizados habitualmente.
Para un usuario en Málaga, el flujo puede ser:
Cold Storage → Self-Custody Wallet → Mypal → Apple Pay/Google Pay → Comercio
Los usuarios interesados pueden acceder mediante:
Código de invitación: 27090432
La disponibilidad, comisiones, activos soportados y condiciones deben comprobarse antes de utilizar el servicio.
KITE: una opción para el gasto digital de desarrolladores
El caso de uso de KITE está más relacionado con el spending digital y las necesidades de profesionales que trabajan online.
Para un desarrollador, los gastos recurrentes pueden incluir:
- AWS;
- GitHub;
- OpenAI API;
- servidores;
- SaaS;
- herramientas de productividad;
- servicios digitales.
KITE ofrece emisión de tarjetas virtuales y una propuesta de spending orientada a usuarios internacionales.
Para un profesional tecnológico, esto puede permitir separar los gastos operativos de la treasury principal.
Los usuarios pueden acceder mediante:
Código de referencia: OKLL5B
Las condiciones de disponibilidad y uso deben verificarse directamente antes del registro.
De usuarios individuales a equipos Web3
El problema de la custodia no desaparece cuando una persona crea una empresa.
De hecho, puede aumentar.
Una startup Web3 puede tener:
- treasury;
- wallets operativas;
- wallets de desarrollo;
- fondos para hackathons;
- wallets de marketing;
- activos destinados a proveedores;
- claves utilizadas por distintos miembros del equipo.
Mantener todos esos activos en una única wallet crea un punto único de fallo.
Por este motivo, los equipos pueden considerar arquitecturas de segregación:
Treasury → Cold Storage
Operations → Operational Wallet
Development → Limited-Balance Wallet
Spending → Dedicated Payment Layer
Para organizaciones que necesitan adquirir hardware wallets en volumen, existe una opción wholesale a partir de 25 unidades, orientada a startups, equipos de auditoría, hackathons, comunidades, programas corporativos y otros casos de uso B2B.
La compra empresarial también puede estructurarse con facturación comercial según las necesidades del cliente.
Una nueva oportunidad para las comunidades crypto de Málaga
La seguridad Web3 no debería limitarse a los usuarios que ya perdieron fondos.
La educación preventiva puede convertirse en una parte fundamental del crecimiento del ecosistema.
Organizadores de meetups, comunidades blockchain, afiliados, KOLs y grupos universitarios pueden utilizar temas como:
- cómo configurar una hardware wallet;
- cómo verificar un dispositivo;
- cómo proteger una recovery phrase;
- cómo identificar blind signing;
- cómo limitar allowances;
- cómo separar treasury y operational wallets;
- cómo utilizar stablecoins de forma responsable.
El objetivo no debería ser vender una wallet por sí misma.
El objetivo es enseñar a los usuarios a construir una arquitectura de seguridad.
El protocolo básico de seguridad para nuevos usuarios
Antes de transferir fondos a una hardware wallet, los usuarios deberían completar una serie de controles.
1. Revisar el embalaje
Comprobar posibles signos de manipulación.
Una hardware wallet nueva no debería llegar con una seed phrase preconfigurada.
2. Descargar software oficial
Utilizar exclusivamente las fuentes oficiales del fabricante.
3. Generar la recovery phrase en el dispositivo
Nunca introducir la seed phrase en una web, formulario, chatbot, email o aplicación desconocida.
4. Crear un backup físico
Para almacenamiento a largo plazo, considerar una solución metálica como KeyTag Titanium.
5. Verificar antes de firmar
No confiar únicamente en lo que aparece en el navegador.
La información mostrada en el dispositivo de firma debe revisarse cuidadosamente.
Una oferta para usuarios de Málaga
Los usuarios interesados en OneKey pueden acceder a una promoción que incluye:
Free delivery on orders over US$99 + up to 5 USDT cashback.
Para pedidos destinados a Málaga, la propuesta es disponer de Fast & Free Delivery para pedidos superiores a US$99, sujeto a las condiciones vigentes durante el checkout.
La oferta permite a los usuarios comenzar a construir una arquitectura de self-custody que puede combinar hardware wallet, backup físico y una capa independiente para spending.
La tesis: self-custody no significa aislamiento
El futuro de la seguridad crypto no consiste necesariamente en guardar todos los activos en una caja fuerte digital y no utilizarlos nunca.
La cuestión consiste en asignar a cada componente una función específica.
Cold storage protege el patrimonio de largo plazo.
Operational wallets permiten interactuar con Web3.
Hardware signing mantiene la autoridad criptográfica fuera del entorno informático cotidiano.
Physical backups permiten recuperar la wallet.
Self-custody spending solutions permiten utilizar determinados activos sin convertir necesariamente un CEX en el centro de todas las operaciones.
Para Málaga, una ciudad que continúa desarrollando su posición como hub tecnológico europeo, esta separación puede convertirse en una parte cada vez más importante de la infraestructura personal y empresarial de los profesionales Web3.
La regla clásica continúa siendo válida:
Not your keys, not your coins.
Pero para el usuario Web3 moderno, existe una segunda regla:
Don’t sign what you cannot verify.
Y una tercera:
A backup is part of the wallet.
La verdadera self-custody comienza cuando el usuario deja de pensar únicamente en dónde están sus criptomonedas y empieza a diseñar cómo se custodian, cómo se firman, cómo se recuperan y cómo se gastan.
Enlaces
OneKey Hardware Wallet:
https://onekey.so/r/bali
Mypal – Invite Code 27090432:
https://h5.mypal.pro/pm/vhcn?code=27090432
KITE – Referral Code OKLL5B:
https://kiteapp.onelink.me/gtNZ?pid=user_referral&c=referral_program&deep_link_value=signup&deep_link_sub2=OKLL5B
Sobre OneKey
OneKey desarrolla hardware wallets y soluciones de self-custody orientadas a usuarios que desean gestionar sus activos digitales directamente. Su ecosistema incluye dispositivos como OneKey Classic 1S y OneKey Pro, además de soluciones de backup físico como KeyTag Titanium.
Este contenido tiene finalidad informativa y educativa. Una hardware wallet no elimina todos los riesgos asociados a phishing, malware, ingeniería social, contratos inteligentes maliciosos, errores humanos o pérdida de recovery phrases. Los usuarios deben verificar siempre las transacciones en su dispositivo de confianza y consultar la documentación oficial más reciente antes de transferir fondos.