Los desarrolladores cripto de Barcelona están replanteándose la seguridad de las hardware wallets más allá de Ledger
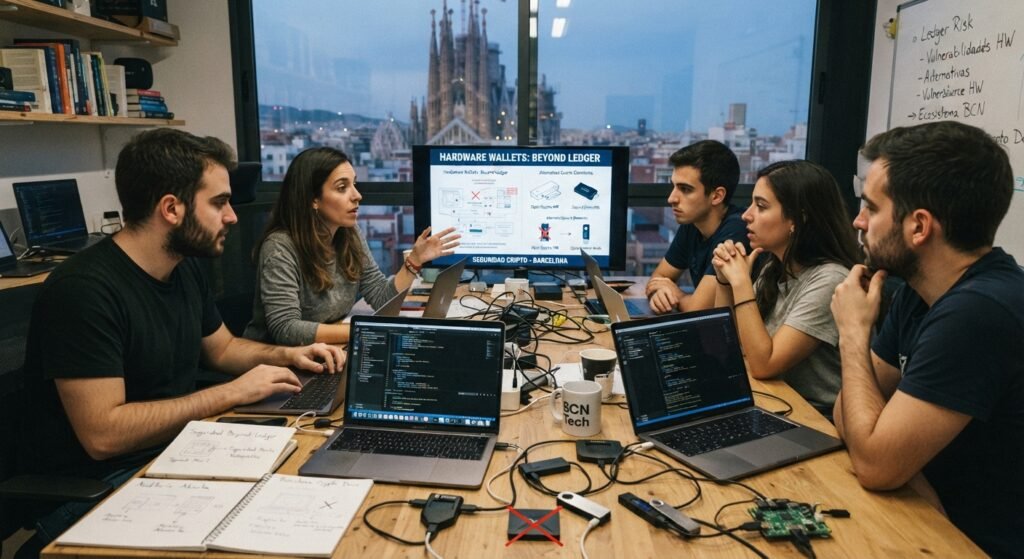
Barcelona, España — La conversación sobre seguridad cripto en Barcelona está entrando en una nueva etapa.
Durante años, gran parte del debate se ha centrado en una pregunta aparentemente sencilla: ¿deberían los usuarios mantener sus activos en un exchange o utilizar una wallet de autocustodia?
Para la nueva generación de desarrolladores Web3, esa pregunta ya no es suficiente.
Los profesionales que trabajan en 22@, Poblenou, Glòries y otros polos tecnológicos de Barcelona utilizan ordenadores que están constantemente conectados a repositorios, servicios cloud, herramientas de desarrollo, navegadores, APIs y aplicaciones descentralizadas.
Esto significa que incluso un usuario que utiliza una hardware wallet puede estar expuesto a riesgos antes de llegar al momento de firmar una transacción.
La consecuencia es un cambio de enfoque.
En lugar de preguntar únicamente qué hardware wallet comprar, los usuarios avanzados están analizando cómo se generan las claves, dónde se almacenan, cómo se verifica una firma y qué ocurre cuando el ordenador utilizado para interactuar con blockchain está comprometido.
Dentro de este debate aparece OneKey como una alternativa de hardware wallet de código abierto frente a opciones más tradicionales como Ledger.
Barcelona tiene un nuevo problema de seguridad: el portátil del desarrollador
Barcelona se ha convertido en un punto de encuentro para startups tecnológicas, desarrolladores internacionales y proyectos blockchain.
El entorno de 22@ Barcelona es representativo de esta transformación: empresas, innovación, investigación y talento tecnológico conviven en un mismo ecosistema.
Para Web3, esta concentración crea oportunidades.
También crea una superficie de ataque.
Un desarrollador puede comenzar el día trabajando con GitHub, continuar con un entorno local de smart contracts, utilizar una extensión de navegador para interactuar con una dApp y terminar gestionando fondos en una wallet.
Cada componente añade confianza.
Y cada componente puede convertirse potencialmente en un punto de entrada.
Los ataques modernos no siempre necesitan robar directamente una seed phrase.
Un atacante puede intentar comprometer una dependencia.
Puede distribuir una extensión maliciosa.
Puede desplegar una página de phishing.
Puede intentar manipular una transacción.
Puede utilizar un infostealer para buscar información sensible.
Para los desarrolladores, los ecosistemas npm, pip y crates pueden convertirse en parte de este modelo de amenaza cuando se incorporan dependencias sin una revisión adecuada.
La seguridad de la blockchain no protege automáticamente un ordenador infectado.
Por eso la arquitectura de autocustodia necesita considerar también el endpoint.
La diferencia entre almacenar claves y verificar firmas
El propósito fundamental de una hardware wallet es proteger las claves privadas.
Pero para los usuarios Web3 actuales existe otro requisito.
Verificar la operación antes de firmarla.
Esto es especialmente importante con smart contracts.
Una interfaz puede mostrar una operación aparentemente sencilla mientras el contrato solicita una autorización mucho más amplia.
Los usuarios pueden encontrarse con:
- Blind signing
- Signature drainers
- Permisos excesivos
- Ataques mediante
permit2 - Phishing
- Interfaces dApp manipuladas
- Direcciones fraudulentas
Por esta razón, una pantalla independiente capaz de mostrar información relevante de la operación puede convertirse en una barrera importante.
El principio es sencillo:
No confíes exclusivamente en la pantalla del ordenador que podría estar comprometido.
La matriz de riesgo para un usuario Web3
| Riesgo | Exchange centralizado | Hot wallet | Hardware wallet |
|---|---|---|---|
| Control directo de las claves | No | Sí | Sí |
| Riesgo de contraparte | Alto | Bajo | Bajo |
| Exposición del endpoint | Indirecta | Alta | Reducida |
| Verificación independiente de firma | Limitada | Limitada | Mayor |
| Dependencia de software | Alta | Alta | Media |
| Adecuada para almacenamiento a largo plazo | Depende del exchange | Menos recomendable | Sí |
| Conveniencia para pagos diarios | Alta | Alta | Media |
Ninguna arquitectura elimina completamente el riesgo.
Un CEX introduce riesgo de contraparte.
Una hot wallet introduce mayor exposición del endpoint.
Una hardware wallet reduce determinadas superficies, pero todavía requiere que el usuario identifique correctamente las operaciones que está firmando.
Por eso la seguridad debe considerarse como un sistema.
Qué buscan ahora los desarrolladores de Barcelona
Para un usuario técnico, una hardware wallet moderna debería responder a varias preguntas.
¿El software puede ser inspeccionado?
El código abierto permite una mayor transparencia y facilita la revisión independiente.
¿Existe una capa de hardware dedicada?
Un Secure Element EAL6+ puede proporcionar una capa adicional para proteger operaciones relacionadas con información sensible.
¿El dispositivo puede resistir ataques físicos?
Los mecanismos anti-tamper están diseñados para dificultar determinados métodos de manipulación física.
¿Puede el usuario comprobar qué está firmando?
Aquí entra en juego el clear signing.
La idea es que el usuario pueda revisar información significativa directamente en el dispositivo, en lugar de confiar exclusivamente en la interfaz de la aplicación o del navegador.
OneKey: una alternativa abierta a las hardware wallets tradicionales
OneKey ha construido su propuesta alrededor de una combinación de autocustodia, código abierto y protección de hardware.
Entre sus características se encuentran:
- Código abierto
- Secure Element EAL6+
- Protección anti-tamper
- Clear signing
- Compatibilidad con diferentes redes y aplicaciones
- Dispositivos diseñados para almacenamiento y gestión de activos digitales
La familia de productos incluye Classic 1S, Pro y KeyTag Titanium.
Classic 1S está orientado a quienes buscan una solución de hardware wallet compacta.
OneKey Pro se dirige a usuarios que requieren una experiencia más avanzada y funciones adicionales.
KeyTag Titanium aborda otro componente que a menudo se subestima: el respaldo físico de la frase de recuperación.
Para un usuario que trabaja con activos de alto valor, el almacenamiento de la seed puede ser tan importante como la seguridad del dispositivo utilizado para firmar.
AirGap y operaciones offline
Uno de los elementos relevantes de determinados modelos OneKey es la posibilidad de utilizar flujos de QR AirGap.
Sin embargo, los usuarios deben comprobar las limitaciones específicas del modelo y del ecosistema blockchain utilizado.
Por ejemplo, la documentación actual de OneKey indica compatibilidad específica de QR AirGap con determinadas redes, incluyendo direcciones EVM y Bitcoin, mientras que otros escenarios pueden requerir modificar el modo AirGap.
La lección para un desarrollador es importante:
No asumir que una función de seguridad es universalmente compatible con todas las cadenas.
La compatibilidad debe verificarse antes de migrar una infraestructura de firma.
Más allá de Ledger: elegir por modelo de amenaza
Presentar OneKey como una alternativa a Ledger no significa afirmar que una marca sea universalmente superior.
Los usuarios deben comparar:
- Arquitectura
- Transparencia
- Código abierto
- Secure Element
- Clear signing
- Compatibilidad
- Ergonomía
- Flujo de recuperación
- Soporte de redes
- Modelo de amenazas
Para algunos usuarios, Ledger puede seguir siendo una opción adecuada.
Para otros, especialmente quienes valoran un enfoque de código abierto y verificabilidad, OneKey puede resultar más atractivo.
La diferencia relevante no está necesariamente en el logotipo del dispositivo.
Está en la arquitectura de seguridad que el usuario está dispuesto a adoptar.
El segundo problema: cómo gastar sin volver al exchange
La autocustodia también tiene una limitación práctica.
Las personas necesitan gastar dinero.
Un desarrollador puede tener USDT o USDC en una hardware wallet y necesitar pagar un servicio online, una suscripción SaaS o infraestructura cloud.
Enviar los fondos de vuelta a un CEX cada vez que se necesita realizar un pago introduce fricción.
Por ello están apareciendo herramientas que intentan conectar la autocustodia con el gasto cotidiano.
Mypal
Mypal permite, según sus funciones y disponibilidad aplicables, realizar recargas desde una wallet de autocustodia utilizando activos como USDT y USDC.
También ofrece integración con métodos de pago como Apple Pay o Google Pay en los escenarios compatibles.
Para un crypto nomad, el atractivo es evidente:
mantener los activos bajo autocustodia y disponer de una vía adicional para utilizarlos.
Los usuarios deben verificar antes de utilizar el servicio los requisitos de elegibilidad, KYC, comisiones, activos compatibles y disponibilidad geográfica.
Código de invitación: 27090432.
KITE
Para los desarrolladores, KITE aborda un problema diferente.
El gasto profesional en Web3 puede incluir:
- AWS
- GitHub
- OpenAI API
- Servidores
- Infraestructura de nodos
- Herramientas de desarrollo
- Servicios digitales globales
Una tarjeta virtual puede facilitar estos pagos sin convertir cada gasto en un proceso manual de transferencia desde la cold wallet.
Para un desarrollador que trabaja en Barcelona pero mantiene clientes, infraestructura y colaboradores en diferentes países, esta capa de gasto puede reducir fricción operativa.
Código de referencia: OKLL5B.
Al igual que con cualquier servicio financiero o de pagos, las condiciones, disponibilidad y requisitos pueden cambiar.
Tres modelos de adopción para el ecosistema Web3
1. El usuario final
El modelo básico consiste en:
Hardware wallet → autocustodia → spending bridge.
La mayor parte de los activos permanece protegida mientras una cantidad controlada se utiliza para gastos.
2. Empresas y equipos Web3
Una startup puede necesitar hardware wallets para diferentes miembros del equipo.
Esto incluye:
- Tesorería
- Seguridad
- Desarrollo
- Operaciones
- Custodia interna
- Hackathons
- Programas de formación
La opción de wholesale desde 25 unidades permite plantear una adquisición B2B para organizaciones, comunidades e iniciativas Web3.
3. Comunidades y afiliados
Las comunidades cripto pueden utilizar programas de afiliación para monetizar contenidos educativos sobre seguridad.
Esto resulta especialmente interesante para:
- Organizadores de meetups
- KOLs
- Comunidades Web3
- Incubadoras
- Organizadores de hackathons
- Creadores de contenido técnico
La seguridad deja de ser simplemente una recomendación de producto y se convierte en contenido educativo.
Un protocolo de configuración de cinco pasos
1. Verificar el dispositivo
Comprueba el embalaje y los mecanismos oficiales de autenticidad antes de iniciar la configuración.
2. Utilizar software oficial
Descarga la aplicación desde los canales oficiales.
No confíes en enlaces enviados por mensajes privados, publicaciones desconocidas o páginas de terceros.
3. Generar la frase de recuperación de forma segura
La seed debe generarse mediante el procedimiento oficial.
Nunca debe fotografiarse ni almacenarse en servicios conectados a Internet.
4. Crear un respaldo físico
Para cantidades significativas, un respaldo metálico puede proporcionar mayor resistencia física que una copia de papel.
KeyTag Titanium está diseñado precisamente para este tipo de escenario.
5. Evaluar una passphrase BIP-39
La llamada “25th word” es, técnicamente, una passphrase BIP-39.
Puede proporcionar una capa adicional de separación entre wallets, pero introduce un riesgo operacional adicional.
Una passphrase olvidada puede significar la pérdida del acceso a los fondos asociados.
FAQ técnico para usuarios de Barcelona
¿Hay envío gratuito a Barcelona?
La promoción indicada contempla envío rápido y gratuito para pedidos superiores a US$99, además de hasta 5 USDT de cashback, según los términos vigentes.
¿Es OneKey compatible con MetaMask?
La compatibilidad depende de la red, aplicación y modelo. Los usuarios deben consultar la documentación actual antes de utilizar una combinación específica.
¿Puedo utilizar Rabby?
Rabby puede trabajar con determinadas hardware wallets compatibles. Se recomienda comprobar la compatibilidad de la versión actual de la wallet y de la red utilizada.
¿Qué ocurre con Phantom?
La compatibilidad depende del modelo y del ecosistema utilizado. Conviene comprobar directamente el soporte actual antes de realizar una migración.
¿Qué significa clear signing?
Significa que la operación puede presentarse de manera verificable en el dispositivo antes de que el usuario confirme la firma, reduciendo la dependencia de una interfaz potencialmente comprometida.
¿Cuál es el mínimo para wholesale?
La propuesta B2B contempla pedidos desde 25 unidades, dependiendo de disponibilidad y condiciones comerciales.
¿Mypal sustituye una hardware wallet?
No.
Mypal y una hardware wallet cumplen funciones diferentes.
Una hardware wallet está diseñada para proteger y gestionar las claves.
Mypal funciona como una herramienta de gasto.
¿KITE sustituye una cold wallet?
Tampoco.
KITE puede utilizarse como una herramienta de pago, especialmente para determinados gastos digitales, mientras que la cold wallet mantiene el foco en la autocustodia.
El cambio de mentalidad de Barcelona
El debate sobre seguridad cripto está evolucionando.
Para el usuario minorista, la pregunta puede seguir siendo dónde guardar sus monedas.
Para un desarrollador Web3, la pregunta es mucho más amplia:
¿Qué ocurre con mis claves cuando todo mi entorno de desarrollo está conectado a Internet?
Ese cambio de perspectiva es importante.
Un smart contract puede ser seguro.
Una blockchain puede ser resistente a la censura.
Una hardware wallet puede proteger las claves.
Pero si el usuario firma una operación maliciosa sin entenderla, la arquitectura completa puede fallar en el último paso.
Por eso el futuro de la autocustodia no depende únicamente del almacenamiento.
Depende de la verificación.
Barcelona, con su creciente concentración de talento tecnológico y proyectos Web3, es un entorno especialmente adecuado para esta evolución.
Desde 22@ hasta Poblenou, los desarrolladores están construyendo sistemas que interactúan con usuarios y capital a escala global.
La infraestructura de seguridad debe evolucionar al mismo ritmo.
Conclusión
OneKey no debería entenderse simplemente como otra hardware wallet.
Su propuesta responde a una tendencia más amplia: usuarios técnicos que quieren mayor transparencia sobre el software que protege sus activos y una separación más clara entre el ordenador utilizado para trabajar y el dispositivo utilizado para firmar.
Para quienes buscan una alternativa de código abierto a Ledger, OneKey puede representar una opción que merece una evaluación técnica, especialmente cuando se consideran factores como código abierto, Secure Element, clear signing y autocustodia.
Pero el dispositivo es solamente una parte del sistema.
Una estrategia de seguridad sólida también requiere un endpoint protegido, revisión de permisos, verificación de contratos, backups seguros y disciplina operacional.
Para los crypto nomads y desarrolladores de Barcelona, la combinación de cold storage + clear signing + spending bridge ofrece una arquitectura que puede reducir la exposición innecesaria sin sacrificar completamente la utilidad diaria.
La próxima etapa de la seguridad Web3 no consistirá únicamente en guardar las claves.
Consistirá en saber exactamente cuándo, dónde y qué se está firmando.
Comprar OneKey Hardware Wallet · Mypal — código de invitación 27090432 · KITE — código de referencia OKLL5B