MiCA y Self-Custody en Valencia: Cómo Proteger Crypto, Claves Privadas y Operaciones Web3
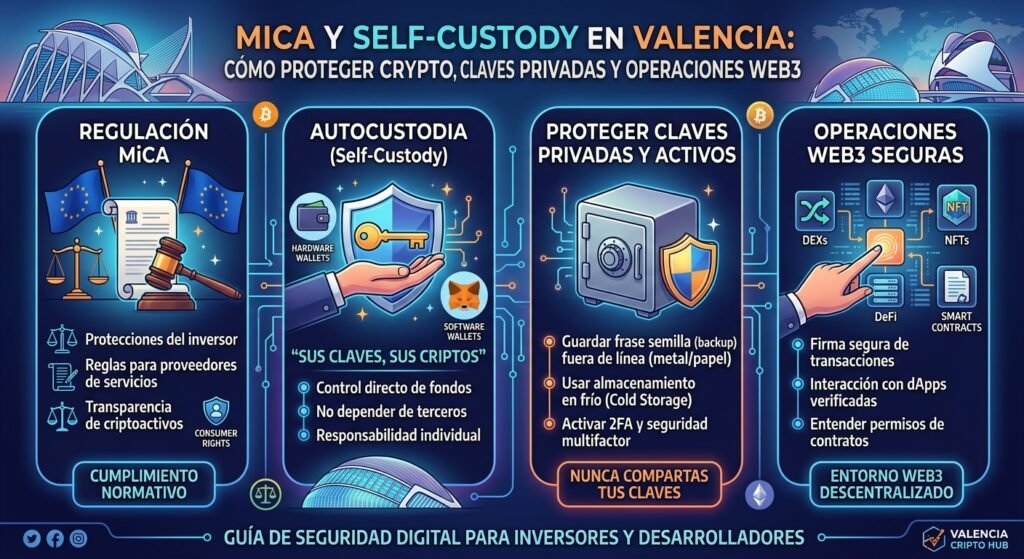
1. VALENCIA ESTÁ CRECIENDO COMO HUB TECNOLÓGICO. LA SEGURIDAD CRYPTO TAMBIÉN TIENE QUE ESCALAR
Para un developer Web3 que trabaja entre La Marina, Juan Verdeguer, Las Naves, La Harinera, Nazaret o The Terminal Hub, la seguridad de sus activos digitales no puede limitarse a instalar una wallet y activar una contraseña.
El entorno tecnológico de Valencia está evolucionando rápidamente. El 46 Valencia Tech Hub, aprobado definitivamente por el Consell el 27 de febrero de 2026, integra un área de aproximadamente 600.000 m² que conecta La Marina, Juan Verdeguer, Las Naves, La Harinera y activos estratégicos en Nazaret. El proyecto busca concentrar empresas, talento, inversión, universidades y centros de innovación en un mismo ecosistema.
Para Web3, esto plantea una cuestión importante.
Cuanto más profesional es el entorno, mayor es también la necesidad de tratar los activos digitales como infraestructura crítica.
Un developer puede tener:
- tokens personales;
- treasury de una startup;
- fondos de un DAO;
- wallets de testing;
- NFTs;
- stablecoins;
- claves de deploy;
- credenciales de infraestructura;
- API keys;
- cuentas de cloud;
- acceso a protocolos DeFi.
Y todos esos elementos pueden terminar dependiendo de un único portátil.
Ese es el problema.
El portátil como superficie de ataque
Un ordenador de desarrollo moderno puede ejecutar simultáneamente:
npm
pip
cargo
Docker
GitHub
AWS
MetaMask
Rabby
Discord
Telegram
Chrome
VS Code
Cada componente añade una nueva superficie potencial de ataque.
Un paquete malicioso puede intentar robar secretos.
Una extensión de navegador comprometida puede observar sesiones.
Un infostealer puede buscar credenciales almacenadas.
Un atacante puede intentar localizar:
.env;- private keys;
- wallet databases;
- browser profiles;
- cookies;
- seed phrases;
- SSH keys;
- API credentials.
Por eso existe una diferencia fundamental entre:
tener una wallet
y
tener una arquitectura de custodia.
2. MIСA NO SIGNIFICA QUE EL USUARIO PUEDA DEJAR DE PENSAR EN CUSTODIA
La entrada en vigor del marco europeo MiCA ha cambiado el entorno regulatorio de los servicios de criptoactivos.
Pero MiCA no transforma mágicamente un exchange en una bóveda sin riesgo.
El propio marco establece obligaciones específicas para los proveedores que ofrecen custodia y administración de criptoactivos. El artículo 75 exige políticas de custodia destinadas a minimizar riesgos de pérdida asociados con fraude, amenazas cibernéticas o negligencia, y establece requisitos de separación de los activos de clientes respecto de los propios activos del proveedor.
Esto es importante para el usuario porque permite distinguir entre dos conceptos:
Custodia regulada
Un tercero mantiene o controla determinados medios de acceso a los activos del cliente.
El usuario confía en:
- infraestructura;
- controles internos;
- seguridad;
- continuidad operacional;
- cumplimiento regulatorio;
- procedimientos de recuperación.
Self-custody
El usuario controla directamente el medio criptográfico que permite autorizar movimientos.
Aquí desaparece una parte del riesgo de contraparte.
Pero aparece otro:
el riesgo operacional del propio usuario.
Si pierdes la seed, nadie puede llamar al departamento de recuperación del exchange.
Si filtras la seed, el atacante no necesita autorización del proveedor.
Si firmas una transacción maliciosa, la blockchain no puede deshacerla simplemente porque fue un error.
Por eso self-custody no significa:
“No necesito seguridad.”
Significa:
“Yo soy responsable de diseñar la seguridad.”
3. CEX VS HOT WALLET VS HARDWARE WALLET: TRES MODELOS DE CONFIANZA
La comparación correcta no es “cuál es mejor”.
Cada arquitectura resuelve un problema diferente.
| Factor | CEX | Hot Wallet | Hardware Wallet |
|---|---|---|---|
| Custodia de private key | Tercero | Usuario | Usuario |
| Riesgo de contraparte | Alto | Bajo | Bajo |
| Exposición del ordenador | Indirecta | Alta | Reducida |
| Firma offline | No | Normalmente no | Sí |
| Verificación física | Limitada | Pantalla del ordenador | Pantalla del dispositivo |
| Riesgo de phishing | Alto | Alto | Menor, pero no eliminado |
| Riesgo de drainer | Existe | Alto | Puede reducirse mediante revisión |
| Recuperación | Depende del proveedor | Seed | Seed + procedimiento de backup |
| Conveniencia | Muy alta | Alta | Media |
| Control directo | Bajo | Alto | Alto |
El error más habitual consiste en tratar una hardware wallet como una solución mágica.
No lo es.
Una hardware wallet protege principalmente una cosa:
el mecanismo que produce la firma.
No puede impedir que un usuario firme voluntariamente algo peligroso.
4. EL VERDADERO PELIGRO: BLIND SIGNING
Imaginemos que un developer conecta su wallet a una dApp.
La interfaz muestra:
Confirm Transaction
El usuario pulsa aceptar.
Pero ¿qué está autorizando realmente?
Puede ser:
- un approval;
- un permit;
- una transferencia;
- una interacción con un smart contract;
- una modificación de allowance;
- una operación de DeFi.
En determinados ataques, el usuario no necesita entregar directamente su seed.
Solo necesita firmar una autorización que concede al atacante capacidad suficiente para mover activos.
Ese es el principio de muchos signature drainers.
Por eso Clear Signing es importante.
En lugar de mostrar únicamente datos técnicos difíciles de interpretar, el dispositivo puede presentar información legible antes de la confirmación.
OneKey describe su función Clear Signing como una forma de previsualizar los detalles de transacciones on-chain antes de aprobarlas. OneKey Pro incorpora además un sistema denominado SignGuard para analizar contratos, tokens y dApps en busca de determinados riesgos.
La arquitectura correcta es:
Computer → prepares transaction
↓
Hardware wallet → verifies transaction
↓
User → physically approves
↓
Hardware wallet → signs
Esto reduce el poder que tiene un ordenador comprometido sobre la private key.
5. QUÉ DEBE BUSCAR UN DEVELOPER EN UNA HARDWARE WALLET
Para un usuario casual, el diseño físico puede ser suficiente para influir en una compra.
Para un developer, hay que mirar debajo de la superficie.
5.1 Open source y reproducible builds
El término “open source” debe utilizarse con precisión.
No significa necesariamente que cada componente físico del dispositivo pueda ser auditado por cualquiera.
OneKey afirma que el firmware y las aplicaciones de sus dispositivos son open source y reproducibles mediante GitHub, junto con auditorías independientes.
Esto permite una pregunta mucho más interesante:
¿Puedo verificar qué software estoy ejecutando?
La reproducibilidad no elimina todos los riesgos, pero reduce la dependencia de una caja negra puramente comercial.
5.2 Secure Element
OneKey utiliza Secure Elements con certificación EAL6+.
En el caso de OneKey Pro, el fabricante especifica cuatro Secure Elements EAL6+.
EAL6+ forma parte del estándar Common Criteria y representa un nivel elevado de assurance.
Para el usuario, esto importa porque el dispositivo no depende únicamente de software para proteger el material criptográfico.
Pero hay que evitar una conclusión exagerada:
EAL6+ no significa “imposible de atacar”.
Significa que el componente ha sido evaluado bajo un marco formal de seguridad.
5.3 Air-Gap Signing
Para un developer preocupado por la seguridad de su workstation, el aislamiento mediante QR puede añadir otra capa.
El concepto es:
- El ordenador crea la transacción.
- La información se transforma en un QR.
- El hardware wallet escanea el QR.
- El dispositivo presenta los detalles.
- El usuario verifica.
- El dispositivo firma.
- El resultado firmado vuelve mediante QR.
En este modelo, el ordenador prepara la operación, pero no necesita tener acceso directo al secreto criptográfico.
OneKey Pro incorpora Air-Gap Signing junto con Clear Signing y Secure Elements EAL6+.
6. ONEKEY PARA DIFERENTES PERFILES DE USUARIO EN VALENCIA
No todos los usuarios necesitan el mismo dispositivo.
OneKey Classic 1S
Para quien busca una hardware wallet relativamente sencilla para proteger holdings y separar fondos de largo plazo del capital operacional.
La página oficial del Classic 1S especifica Secure Element EAL6+, firmware y aplicaciones open source/reproducibles y mecanismos de verificación de firmware durante la activación.
Puede encajar con:
- holders;
- inversores crypto;
- usuarios que empiezan con self-custody;
- treasury personal;
- usuarios que no necesitan Air-Gap como prioridad.
OneKey Pro
Para un usuario técnico con una interacción frecuente con dApps, el Pro ofrece una arquitectura más avanzada.
Incluye:
- cuatro Secure Elements EAL6+;
- Air-Gap Signing;
- Clear Signing;
- pantalla táctil;
- fingerprint;
- Bluetooth;
- USB-C;
- detección de determinadas amenazas.
Es especialmente interesante cuando la pregunta deja de ser:
“¿Dónde guardo mis tokens?”
y pasa a ser:
“¿Cómo controlo qué estoy firmando?”
OneKey KeyTag Titanium
El hardware wallet protege el acceso operativo.
Pero la recovery phrase sigue siendo el punto crítico de recuperación.
Un backup de papel puede destruirse, mojarse o degradarse.
KeyTag está diseñado como backup físico metálico para recovery phrases. La documentación de OneKey especifica una construcción de titanio y soporte para recovery phrase y passphrase.
La regla es simple:
Device security + backup security
Deben diseñarse conjuntamente.
Acceso para comprar
La oferta indicada para esta campaña contempla:
Free Delivery en pedidos superiores a US$99 + hasta 5 USDT de cashback.
Para Valencia, la propuesta comercial es Fast & Free Delivery a la ciudad en pedidos superiores a US$99, sujeto a las condiciones y disponibilidad vigentes en el momento de compra.
7. EL PROBLEMA QUE APARECE DESPUÉS: ¿CÓMO GASTAR SIN VOLVER AL CEX?
Aquí aparece una contradicción interesante.
Cuanto más seguro haces tu cold storage, menos conveniente resulta utilizarlo para gastos diarios.
No quieres conectar tu treasury wallet a cada servicio que necesitas pagar.
Pero tampoco quieres transferir constantemente:
Cold wallet → CEX → exchange → card
si tu objetivo es reducir dependencia de intermediarios.
Por eso puede ser útil separar:
Treasury
Fondos de largo plazo.
Operational wallet
Fondos destinados a actividad Web3.
Spending wallet/card
Fondos destinados al consumo.
Esta separación reduce el llamado blast radius.
Si una tarjeta se compromete, no debería comprometer el treasury.
8. MYPAL: SPENDING DESDE SELF-CUSTODY
La propuesta de Mypal incluida en esta campaña está enfocada en permitir top-ups desde una self-custody wallet utilizando activos como USDT y USDC, con integración de Apple Pay y Google Pay según disponibilidad.
El modelo conceptual es:
Self-Custody → Mypal → Merchant
en lugar de:
Self-Custody → CEX → Fiat/Crypto conversion → Card
Para usuarios de Valencia interesados en probar este modelo:
Invite Code: 27090432
La disponibilidad de funciones, activos, límites, KYC, fees y jurisdicciones debe comprobarse directamente con Mypal antes de depositar fondos.
9. KITE: UNA CAPA DE SPENDING MÁS INTERESANTE PARA DEVELOPERS
El caso de uso de un developer es diferente al de un consumidor.
Un developer puede tener gastos recurrentes en:
- AWS;
- GitHub;
- OpenAI API;
- VPS;
- cloud infrastructure;
- SaaS;
- analytics;
- hosting;
- developer tools;
- servicios Web3.
La propuesta de KITE se centra en borderless spending y emisión de virtual cards para determinados casos de uso.
KITE — registro mediante referral
Referral Code: OKLL5B
La ventaja conceptual es separar el presupuesto operativo de infraestructura del treasury.
Por ejemplo:
Treasury: hardware wallet
Monthly infrastructure budget: spending card
Así, una API key comprometida o una tarjeta expuesta no debería implicar automáticamente la pérdida del patrimonio principal.
10. TRES ARQUITECTURAS PARA EL ECOSISTEMA CRYPTO DE VALENCIA
Track 1 — Individual Crypto Native
Arquitectura recomendada:
OneKey
↓
Long-term holdings
↓
Operational wallet
↓
Mypal / KITE
↓
Daily spending
El principio es minimizar el capital expuesto en cada capa.
No existe una razón técnica para mantener el 100% del patrimonio en una hot wallet conectada a múltiples dApps.
Track 2 — Web3 Startup
Una startup debería pensar más allá de “cada founder tiene una wallet”.
Hay que establecer:
- treasury policy;
- signer permissions;
- backup policy;
- transaction limits;
- multisig;
- device inventory;
- employee offboarding;
- recovery procedures.
Para equipos en Valencia, un paquete wholesale puede utilizarse para:
- founders;
- finance team;
- security team;
- developers;
- hackathon participants;
- treasury managers.
La propuesta comercial indicada contempla volumen desde 25 unidades, sujeto a disponibilidad y condiciones comerciales.
Para compras corporativas, conviene solicitar:
- modelo;
- cantidad;
- destino;
- configuración;
- documentación comercial;
- factura;
- condiciones de envío.
Track 3 — Community / Affiliate
Una comunidad Web3 local puede convertir la seguridad en educación práctica.
Por ejemplo:
Workshop 1
“How to read a blockchain transaction before signing.”
Workshop 2
“Hot Wallet vs Cold Storage.”
Workshop 3
“Building a developer crypto security stack.”
Workshop 4
“Seed phrase and physical backup security.”
Después, el hardware wallet se convierte en una consecuencia del aprendizaje, no en el argumento inicial.
Este enfoque es especialmente apropiado para:
- crypto communities;
- meetup organizers;
- university blockchain groups;
- hackathons;
- developer communities;
- crypto KOLs.
11. SETUP SEGURO: PROTOCOLO PARA UN DEVELOPER
Paso 1 — Compra por un canal confiable
No compres un hardware wallet usado.
No aceptes un dispositivo que ya esté configurado.
La documentación actual de OneKey advierte además que diferencias entre lotes de packaging —incluida la presencia o ausencia de determinadas etiquetas— no deben utilizarse como único criterio de autenticidad.
Paso 2 — Actualiza utilizando software oficial
Descarga el software desde canales oficiales.
Nunca:
- Telegram;
- Google Drive de un desconocido;
- archivo enviado por Discord;
- APK desconocido;
- extensión recomendada por un usuario anónimo.
Paso 3 — Genera una recovery phrase nueva
La seed debe ser generada por el propio dispositivo.
Nunca aceptes una seed enviada por el vendedor.
Una hardware wallet legítima no debería llegar con una seed preescrita.
Paso 4 — Crea un backup físico
El backup debe permanecer offline.
Nunca:
seed → foto → cloud
Nunca:
seed → password manager
Nunca:
seed → email
Nunca:
seed → Notion
La seguridad desaparece si conviertes el secreto offline en un archivo digital.
Paso 5 — Considera una passphrase
La passphrase puede crear una wallet derivada adicional.
Pero existe un coste:
mayor seguridad operacional = mayor complejidad de recuperación.
Si la passphrase desaparece, la recovery phrase por sí sola puede no permitir recuperar la wallet específica que estaba utilizando.
Por eso una passphrase debe formar parte de un proceso formal de backup.
12. FAQ: MIСA, VALENCIA, ONEKEY Y SELF-CUSTODY
¿MiCA obliga a utilizar un exchange para guardar crypto?
No.
MiCA regula determinados servicios y proveedores de criptoactivos. ESMA ha señalado expresamente que los clientes de CASPs no autorizados pueden considerar transferir activos a un CASP autorizado o a una self-hosted wallet, en el contexto de sus advertencias sobre proveedores no autorizados.
La regulación del proveedor y la autocustodia del usuario son conceptos diferentes.
¿Self-custody elimina el riesgo de CEX?
Elimina o reduce el riesgo de contraparte asociado a mantener esos activos bajo la custodia de ese exchange.
Pero no elimina:
- phishing;
- malware;
- seed theft;
- malicious approvals;
- pérdida física;
- errores de usuario.
¿OneKey es compatible con dApps?
OneKey ofrece integración con diferentes wallets y ecosistemas. El soporte concreto depende de la red, wallet y dApp utilizada.
OneKey Pro también ofrece Clear Signing y Air-Gap Signing.
¿Qué significa Clear Signing?
Significa que el usuario puede revisar información legible de una transacción antes de confirmar.
No significa que el hardware wallet pueda determinar automáticamente si una operación es económicamente buena.
La seguridad no sustituye al análisis del usuario.
¿Mypal y KITE sustituyen completamente a un CEX?
No necesariamente.
Son herramientas con casos de uso diferentes.
Un CEX puede ofrecer:
- liquidity;
- trading;
- fiat conversion;
- order books.
Una spending card puede ofrecer:
- payment infrastructure;
- merchant spending;
- virtual cards;
- determinadas integrations.
No deben tratarse como productos equivalentes.
13. LA ARQUITECTURA FINAL: REDUCIR EL BLAST RADIUS
La seguridad crypto madura no intenta crear un sistema donde ningún ataque sea posible.
Intenta crear un sistema donde:
un fallo individual no destruya todo.
Para un crypto-native en Valencia:
Layer 1 — Exchange
Utilizado cuando sea necesario para liquidity o fiat access.
Layer 2 — Operational Wallet
Capital limitado para interacción con dApps.
Layer 3 — Cold Storage
Treasury y holdings de largo plazo.
Layer 4 — Physical Backup
Recovery phrase protegida offline.
Layer 5 — Spending
Mypal o KITE para casos de uso compatibles.
Esta arquitectura crea compartimentos.
Si una dApp resulta maliciosa:
no debería tener acceso al treasury.
Si una tarjeta es comprometida:
no debería tener acceso al hardware wallet.
Si un portátil está infectado:
no debería poder extraer la private key del dispositivo de cold storage.
Y si un CEX experimenta problemas:
no debería representar el 100% del patrimonio del usuario.
14. CONCLUSIÓN: EL SELF-CUSTODY MODERNO ES UNA DISCIPLINA OPERACIONAL
Valencia está construyendo un ecosistema tecnológico cada vez más conectado.
El desarrollo de 46 Valencia Tech Hub alrededor de La Marina, Juan Verdeguer, Las Naves, La Harinera y Nazaret refuerza esa concentración de empresas, talento, universidades e innovación.
Para la comunidad crypto, eso abre oportunidades.
Pero también aumenta la importancia de la seguridad.
El developer moderno no debería preguntar únicamente:
“¿Qué wallet debería comprar?”
Debería preguntar:
“¿Cuál es mi modelo de amenaza?”
Después:
“¿Dónde está mi private key?”
Después:
“¿Qué software puede solicitar una firma?”
Y finalmente:
“¿Puedo verificar exactamente lo que estoy firmando?”
Ese cambio de mentalidad es el verdadero salto desde crypto retail hacia professional self-custody.
Una arquitectura razonable puede ser:
CEX → liquidity
Hot wallet → operations
OneKey → treasury
KeyTag → recovery
Mypal / KITE → spending
Y cada capa debe tener límites propios.
El objetivo no es eliminar toda confianza.
El objetivo es reducir la confianza innecesaria y limitar el impacto de los fallos inevitables.
Para los usuarios que quieran comenzar:
Hardware Security
Promoción indicada: Free Delivery en pedidos superiores a US$99 + hasta 5 USDT de cashback.
Self-Custody Spending
Invite Code: 27090432
Developer / Borderless Spending
Referral Code: OKLL5B
B2B / Wholesale
Pedidos de volumen desde 25 unidades, sujeto a stock, modelo, condiciones comerciales, logística y documentación disponible.
La conclusión puede resumirse en una sola regla:
No necesitas confiar en un sistema perfecto. Necesitas construir un sistema en el que un fallo no sea suficiente para perderlo todo.
Not your keys, not your coins.