Los desarrolladores Web3 de Málaga afrontan un nuevo riesgo: firmar transacciones que no pueden verificar
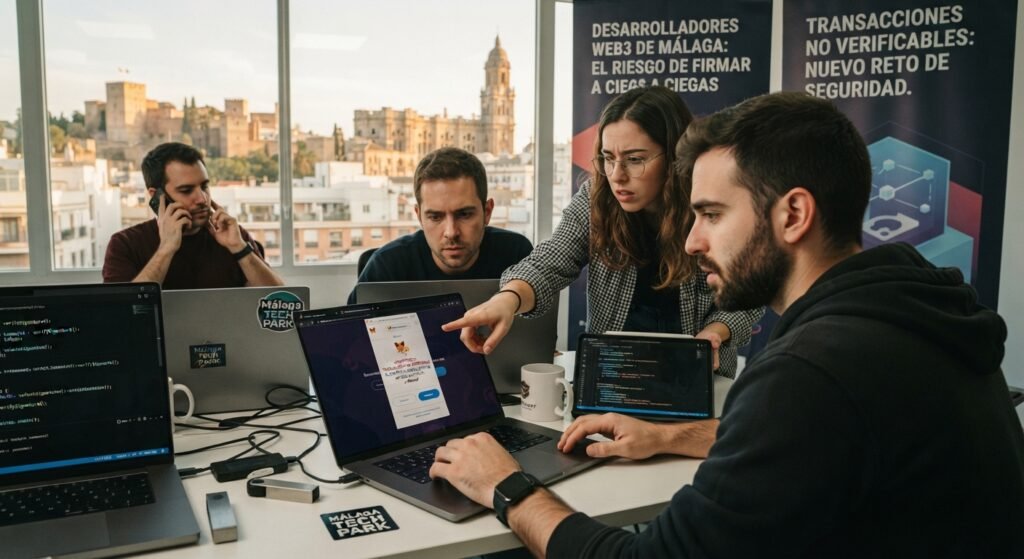
Desde extensiones de navegador hasta dependencias comprometidas y solicitudes de smart contracts, la superficie de ataque de un desarrollador crypto ya no termina en la seed phrase. La verificación independiente de las transacciones se convierte en una nueva prioridad de seguridad.
MÁLAGA, España — 6 de octubre de 2026 — Para los desarrolladores Web3, proteger una wallet ya no consiste únicamente en mantener una recovery phrase fuera de Internet.
El riesgo se ha desplazado hacia una parte más compleja del proceso: la transacción que el usuario termina firmando.
Un portátil utilizado diariamente para programar puede contener repositorios, dependencias npm o Python, extensiones de navegador, credenciales cloud, claves API y aplicaciones Web3. Cuando ese mismo dispositivo también se utiliza para administrar activos digitales, una vulnerabilidad informática puede convertirse en un problema financiero.
Esta situación adquiere especial relevancia en Málaga, donde el ecosistema tecnológico reúne startups, desarrolladores, emprendedores, profesionales remotos y comunidades vinculadas a blockchain.
La pregunta para estos usuarios ya no es solamente dónde almacenar las criptomonedas.
Es también:
¿Puede el usuario verificar de forma independiente qué operación está autorizando antes de firmarla?
El nuevo perímetro de seguridad comienza en el navegador
Las wallets conectadas al navegador han simplificado considerablemente la interacción con Web3.
Con unos pocos clics, un usuario puede conectarse a una aplicación descentralizada, intercambiar tokens, proporcionar liquidez, utilizar un bridge o participar en un protocolo DeFi.
La misma facilidad, sin embargo, puede convertirse en un problema cuando la interfaz del navegador no representa claramente las consecuencias de una firma.
Un usuario puede encontrarse con una solicitud que parece formar parte de una operación normal, mientras que la autorización real puede incluir permisos mucho más amplios.
Este problema es especialmente relevante en operaciones relacionadas con token approvals, EIP-712, Permit2 y contratos inteligentes.
El atacante no necesariamente necesita conocer la seed phrase.
Puede intentar conseguir que el propietario de la wallet firme una autorización que posteriormente permita mover determinados activos.
La diferencia es fundamental.
En un robo tradicional de claves, el atacante intenta obtener la autoridad criptográfica.
En un ataque de ingeniería de firma, el usuario puede entregar esa autoridad voluntariamente sin comprender completamente lo que está autorizando.
Blind signing: cuando el usuario firma sin comprender la operación
El concepto de blind signing describe uno de los problemas más importantes de la experiencia Web3.
La wallet recibe una solicitud procedente de una aplicación.
El navegador muestra información técnica o limitada.
El usuario confirma.
La blockchain ejecuta la operación.
Pero la persona que firmó puede no haber comprendido qué consecuencias tendrá realmente la transacción.
Para usuarios experimentados, términos como calldata, allowances, permit signatures o contract interactions pueden resultar familiares.
Para muchos inversores, sin embargo, una cadena de datos hexadecimal no proporciona suficiente información para tomar una decisión de seguridad.
Aquí aparece la importancia de clear signing.
El objetivo es mostrar información relevante de la operación en el dispositivo utilizado para firmar, de manera que el usuario pueda comparar la intención original con la autorización que está a punto de realizar.
No se trata de eliminar el riesgo.
Se trata de mover una parte de la verificación fuera del entorno potencialmente comprometido.
Por qué una hardware wallet cambia el modelo de seguridad
Una hot wallet depende del dispositivo donde está instalada.
Si ese dispositivo es un portátil utilizado para programación, navegación y trabajo diario, existe una relación directa entre la seguridad del endpoint y la seguridad de los activos.
Una hardware wallet introduce una separación física.
El ordenador prepara la operación.
La hardware wallet mantiene las claves privadas.
El usuario revisa la información disponible.
El dispositivo firma.
La clave privada no necesita ser expuesta al sistema operativo del ordenador.
La arquitectura puede representarse de forma sencilla:
Ordenador → prepara la transacción
Hardware wallet → verifica y firma
Blockchain → ejecuta
Esta separación no significa que una hardware wallet sea invulnerable.
Un usuario todavía puede firmar una operación maliciosa.
Puede entregar su recovery phrase.
Puede instalar software falso.
Puede enviar fondos a una dirección incorrecta.
Puede ser víctima de phishing.
Pero la superficie de ataque cambia porque el atacante ya no necesita comprometer únicamente el ordenador para obtener directamente la clave privada.
OneKey coloca la verificación en el dispositivo de firma
La arquitectura de OneKey está orientada precisamente a este modelo de separación.
Sus dispositivos incorporan Secure Element EAL6+, mecanismos anti-tamper y funciones de clear signing diseñadas para proporcionar una capa adicional de protección durante la autorización de operaciones.
Para un usuario técnico, el valor de una hardware wallet no debería medirse únicamente por la cantidad de blockchains compatibles.
También debería evaluarse por:
- cómo se generan las claves;
- dónde permanecen almacenadas;
- cómo se protege la operación de firma;
- qué información aparece antes de confirmar;
- qué mecanismos existen contra manipulación;
- cuánto puede inspeccionarse del software;
- cómo se realiza la recuperación.
OneKey también apuesta por componentes de código abierto y por procesos de firmware reproducibles, una característica especialmente relevante para usuarios con conocimientos técnicos que desean comprender mejor la infraestructura que utilizan.
El problema de las dependencias también afecta a la seguridad financiera
Un desarrollador Web3 puede pasar gran parte del día trabajando con paquetes de terceros.
Los ecosistemas npm, pip y Cargo permiten incorporar rápidamente funcionalidades externas a un proyecto.
Pero cada dependencia representa una relación de confianza.
Un paquete comprometido puede introducir código no deseado en el entorno de desarrollo.
El problema se vuelve especialmente delicado cuando el mismo ordenador también se utiliza para operaciones financieras.
Supongamos que un desarrollador trabaja en un proyecto blockchain y, al mismo tiempo, mantiene una wallet caliente en el navegador.
Si el entorno de desarrollo resulta comprometido, el atacante podría intentar avanzar hacia otros activos del sistema:
- credenciales;
- cookies;
- extensiones;
- sesiones;
- archivos locales;
- configuraciones;
- API keys;
- wallets.
La mejor defensa no consiste en asumir que ningún software será comprometido.
Consiste en reducir el impacto de un compromiso.
Por eso, separar los activos de largo plazo de las wallets utilizadas para actividades cotidianas es una decisión de arquitectura, no simplemente una preferencia personal.
El riesgo invisible de los infostealers
Los infostealers han convertido la seguridad de los endpoints en una preocupación especialmente importante para profesionales digitales.
Este tipo de malware busca información almacenada o accesible desde el dispositivo infectado.
En un ordenador personal, el impacto puede limitarse a credenciales de determinados servicios.
En un ordenador utilizado para crypto, el impacto potencial puede ser mayor.
El dispositivo puede contener:
- sesiones de navegador;
- extensiones Web3;
- credenciales;
- archivos de configuración;
- datos de exchanges;
- claves API;
- información relacionada con wallets.
La respuesta lógica es reducir la cantidad de autoridad que depende exclusivamente de ese ordenador.
Para un inversor, esto puede significar mantener la mayor parte de los activos en cold storage.
Para un desarrollador, puede significar utilizar una wallet operativa con fondos limitados y mantener la treasury en un dispositivo separado.
Para una empresa, puede implicar una arquitectura de múltiples wallets y diferentes niveles de autorización.
Málaga: de crypto adoption a security infrastructure
El crecimiento del ecosistema tecnológico de Málaga cambia también el perfil de los usuarios de activos digitales.
Ya no se trata únicamente del inversor minorista que compra Bitcoin y lo mantiene durante varios años.
El ecosistema incluye profesionales que trabajan con:
- smart contracts;
- DeFi;
- infraestructura blockchain;
- nodos;
- APIs;
- stablecoins;
- pagos digitales;
- tokenización;
- Web3 startups;
- herramientas de inteligencia artificial;
- servicios cloud.
Estos usuarios interactúan con blockchain con mucha mayor frecuencia.
Por ello, necesitan una arquitectura que diferencie claramente entre custodia, operación y spending.
Una configuración práctica puede utilizar tres capas.
Capa 1: Treasury
Activos de largo plazo.
Acceso limitado.
Hardware wallet.
Backup físico.
Sin interacción cotidiana con dApps.
Capa 2: Operational Wallet
Fondos destinados a actividades Web3.
Saldo limitado.
Uso frecuente.
Mayor exposición a aplicaciones descentralizadas.
Capa 3: Spending
Fondos destinados a gastos cotidianos o infraestructura digital.
Tarjetas y servicios de pago.
Límites controlados.
Separación respecto a la treasury principal.
La ventaja de este enfoque es que un incidente en una capa no necesariamente compromete las demás.
De cold storage a spending sin regresar constantemente a un CEX
Uno de los argumentos habituales contra el cold storage es la falta de comodidad.
Si todos los activos están almacenados de manera segura, ¿cómo puede utilizarlos el usuario?
La respuesta está evolucionando mediante soluciones que intentan conectar self-custody con spending.
Mypal plantea un modelo en el que determinados activos como USDT y USDC pueden utilizarse para realizar gastos desde un entorno de self-custody, con integración con Apple Pay y Google Pay.
Para determinados usuarios, esto puede reducir la necesidad de transferir constantemente fondos desde una wallet hacia un exchange centralizado antes de realizar un gasto.
Los interesados pueden consultar Mypal mediante su enlace de invitación.
Código de invitación: 27090432.
KITE apunta al spending internacional de profesionales digitales
El segundo caso de uso está relacionado con los profesionales que trabajan internacionalmente.
Un desarrollador que opera desde Málaga puede necesitar pagar servicios como:
- AWS;
- GitHub;
- OpenAI API;
- servidores;
- herramientas SaaS;
- servicios de infraestructura;
- suscripciones digitales.
KITE ofrece una propuesta de tarjeta virtual y spending internacional orientada a este tipo de necesidades.
El objetivo es crear una capa entre los activos digitales y los gastos operativos, manteniendo la treasury principal separada.
Código de referencia KITE: OKLL5B.
Los usuarios deben revisar las condiciones, disponibilidad, comisiones y activos soportados antes de utilizar cualquier servicio financiero o de pagos.
La seguridad también se convierte en un problema empresarial
Para una startup Web3, el problema puede ser todavía más complejo.
Un equipo puede tener varios fundadores, desarrolladores, responsables financieros y operadores.
Si todos tienen acceso a una única wallet, la organización crea un punto de fallo.
Una arquitectura más robusta puede separar:
Corporate Treasury
de
Operations
y
Employee Spending.
Las hardware wallets pueden utilizarse como parte de esa estrategia.
Para equipos que necesitan adquirir dispositivos en volumen, OneKey dispone de opciones de compra mayorista desde 25 unidades, aplicables a determinados escenarios como startups, equipos de auditoría, hackathons, programas corporativos y comunidades Web3.
Esto también abre un caso de uso para empresas que quieran proporcionar hardware wallets como parte de sus programas internos de seguridad.
Cinco reglas para reducir el riesgo de firma
La tecnología no sustituye los procedimientos.
Para un desarrollador o inversor Web3 en Málaga, cinco reglas pueden reducir considerablemente el riesgo operacional.
1. Nunca introduzcas la seed phrase en un ordenador
Una recovery phrase no debe escribirse en una web, documento online, formulario o aplicación de terceros.
2. No firmes una operación que no comprendas
Si la wallet muestra información incomprensible, detenerse es una decisión de seguridad.
3. Separa treasury y operaciones
No es necesario exponer todo el patrimonio cada vez que se utiliza una dApp.
4. Mantén un backup físico
La pérdida del dispositivo no debería significar automáticamente la pérdida de acceso.
5. Verifica las fuentes oficiales
Hardware wallets, software, firmware y aplicaciones falsas pueden utilizar diseños prácticamente idénticos a los originales.
La descarga debe realizarse siempre desde canales oficiales.
OneKey: una pieza de una arquitectura, no una solución mágica
Una hardware wallet no elimina el phishing.
No impide que un usuario firme un contrato malicioso.
No recupera una seed phrase publicada accidentalmente.
No convierte una dApp desconocida en una aplicación segura.
Su función es más concreta:
proteger la autoridad criptográfica y proporcionar un entorno dedicado para la firma.
Por eso, la seguridad debe considerarse como un sistema compuesto por varias capas:
Endpoint Security
Hardware Wallet
Transaction Verification
Physical Backup
Operational Discipline
Ningún componente por sí solo es suficiente.
La próxima fase de self-custody será arquitectónica
La primera generación de usuarios crypto aprendió una regla sencilla:
“Not your keys, not your coins.”
La siguiente generación necesita una regla más completa:
“Not your keys, not your coins — and not your verification, not your signature.”
Para los desarrolladores que trabajan desde Málaga, la seguridad de los activos digitales ya no puede analizarse únicamente desde la perspectiva del almacenamiento.
Debe contemplar el ordenador, el navegador, las dependencias de software, las aplicaciones descentralizadas, las solicitudes de firma, los dispositivos físicos, los backups y los mecanismos de spending.
El resultado es una visión más madura de self-custody.
La pregunta deja de ser simplemente:
“¿Dónde guardo mis crypto?”
Y pasa a ser:
“¿Qué sistema evita que un compromiso de mi ordenador se convierta en una pérdida financiera?”
En ese modelo, cold storage representa la primera barrera, clear signing proporciona una capa adicional de verificación y una arquitectura de wallets separadas limita el impacto potencial de un incidente.
Para quienes buscan comenzar con una hardware wallet, OneKey ofrece dispositivos como Classic 1S y Pro, además de KeyTag Titanium para backups físicos.
Los pedidos superiores a US$99 pueden acceder a envío gratuito y rápido, junto con una promoción de hasta 5 USDT de cashback, según las condiciones vigentes en el momento de la compra.
Sobre OneKey
OneKey desarrolla hardware wallets y soluciones de self-custody para usuarios que buscan mantener un mayor control sobre sus activos digitales. Su ecosistema incluye dispositivos de almacenamiento y firma, herramientas de gestión de activos y soluciones de backup físico.
La compañía destaca características como Secure Element EAL6+, protección anti-tamper, clear signing y componentes de código abierto dentro de su enfoque de seguridad.
Este contenido tiene carácter informativo y educativo y no constituye asesoramiento financiero o de inversión. Los usuarios deben verificar siempre las direcciones, permisos, contratos inteligentes y detalles de cada transacción antes de firmarla. Las características, disponibilidad, promociones y condiciones de los productos o servicios mencionados pueden cambiar.